k8s-security-prod · 4 articles
Sécurité Kubernetes en production
Le socle sécurité Kubernetes en production : RBAC, network policies, supply chain et détection runtime.
Commencer la série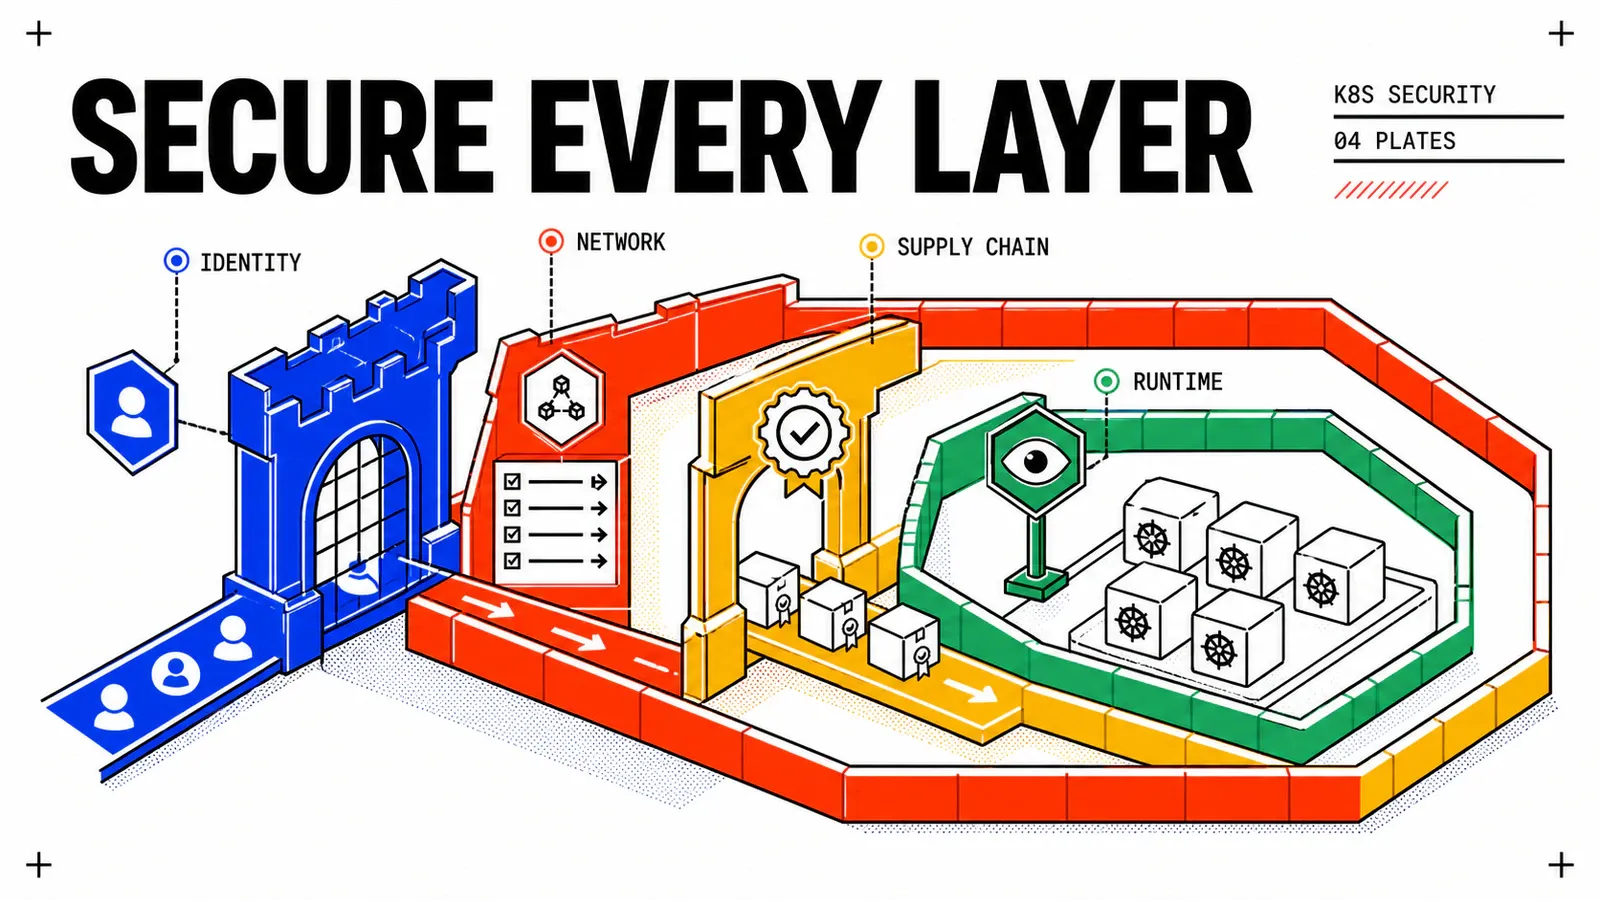
Tous les articles
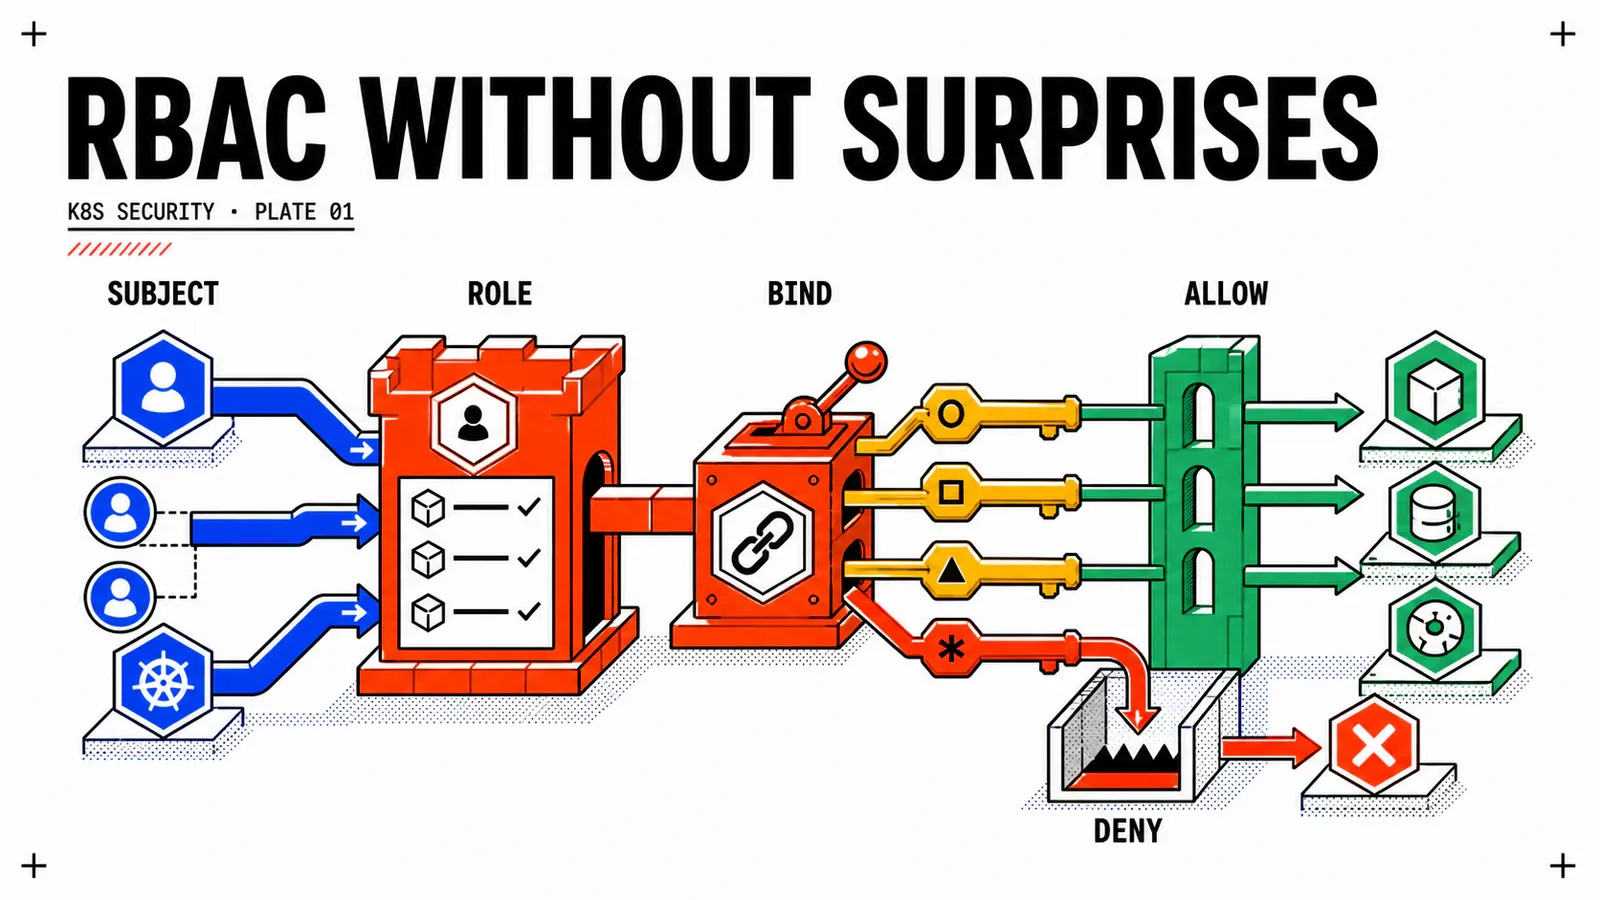
RBAC Kubernetes : les fondations, et les pièges qui survivent à l'audit
Chacun de ces pièges est publié sur kubernetes.io. Ce qui manque, c'est leur mise en ordre — et le chemin qui mène d'un Namespace vSphere jusqu'à cluster-admin.
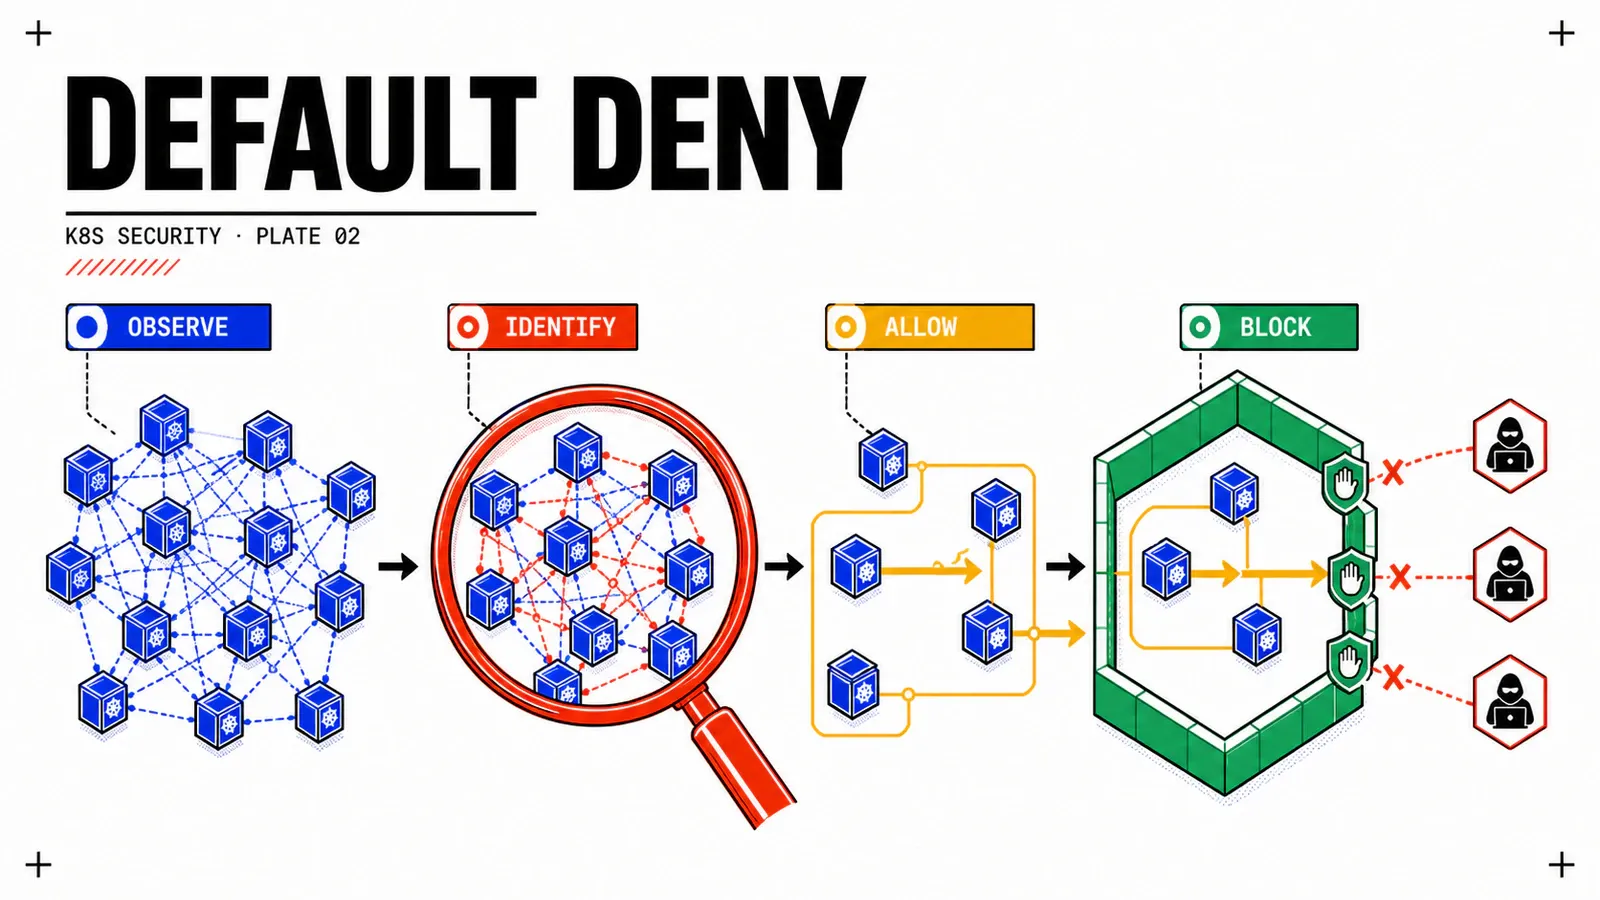
NetworkPolicy et Cilium : default-deny, DNS et limites sur VKS
Distinguez NetworkPolicy, Cilium et les limites VKS. Préparez un default-deny, préservez le DNS et vérifiez les flux autorisés comme les flux refusés.
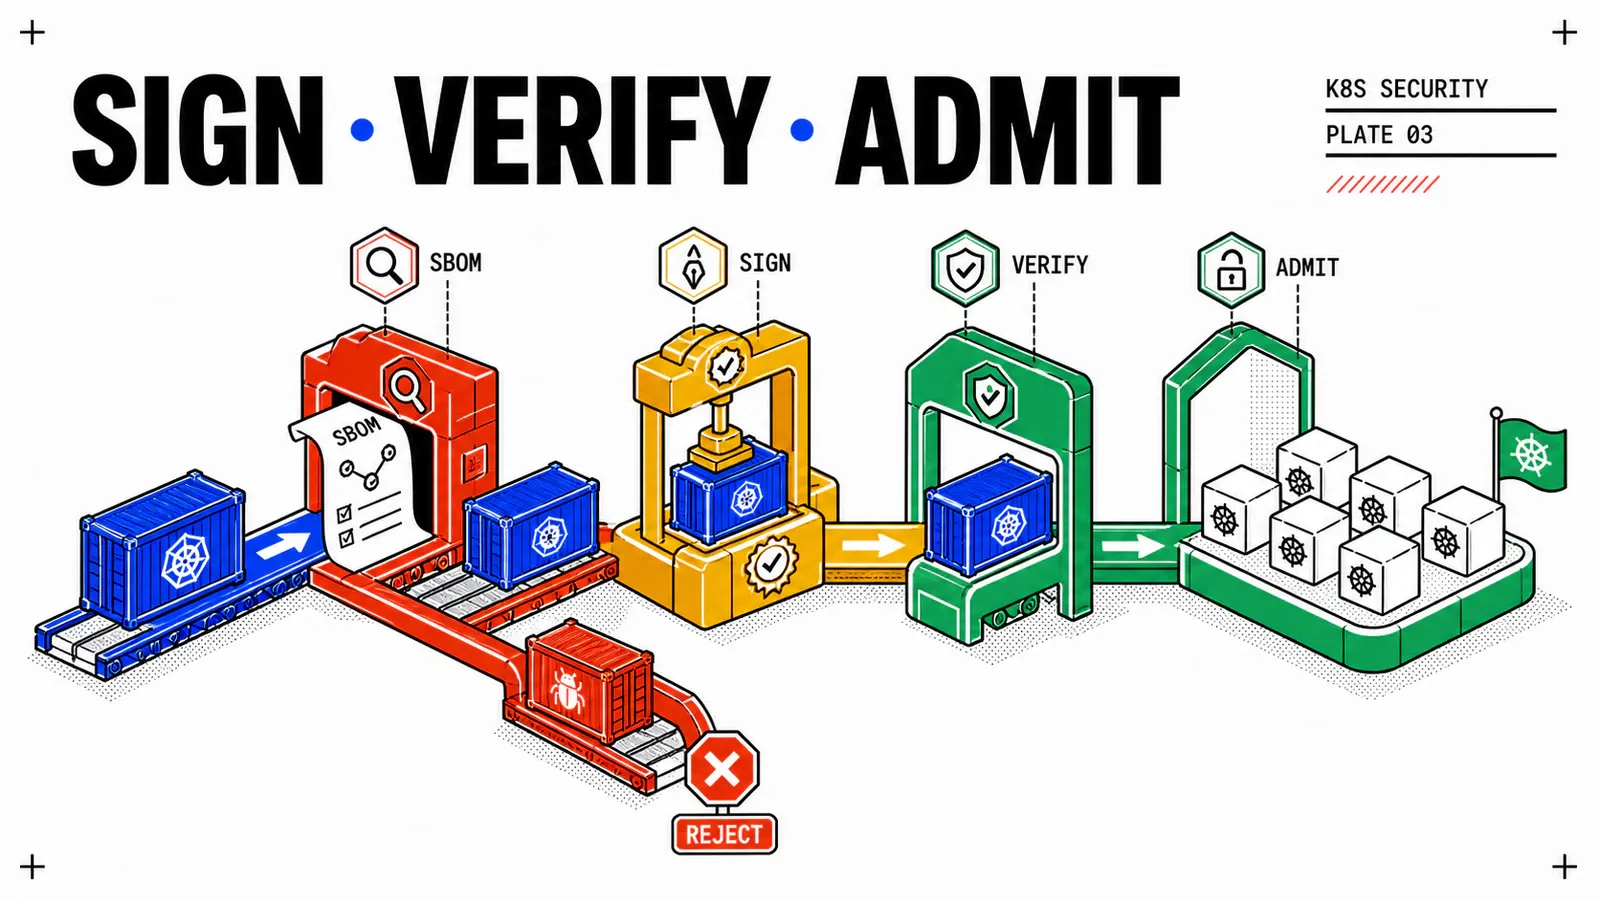
Supply chain : Sigstore, SBOM, admission control
Kubernetes ne vérifie aucune signature d'image par lui-même. Signer avec Sigstore, inventorier avec un SBOM, refuser à l'admission — et ce que chacun de ces verbes recouvre réellement.
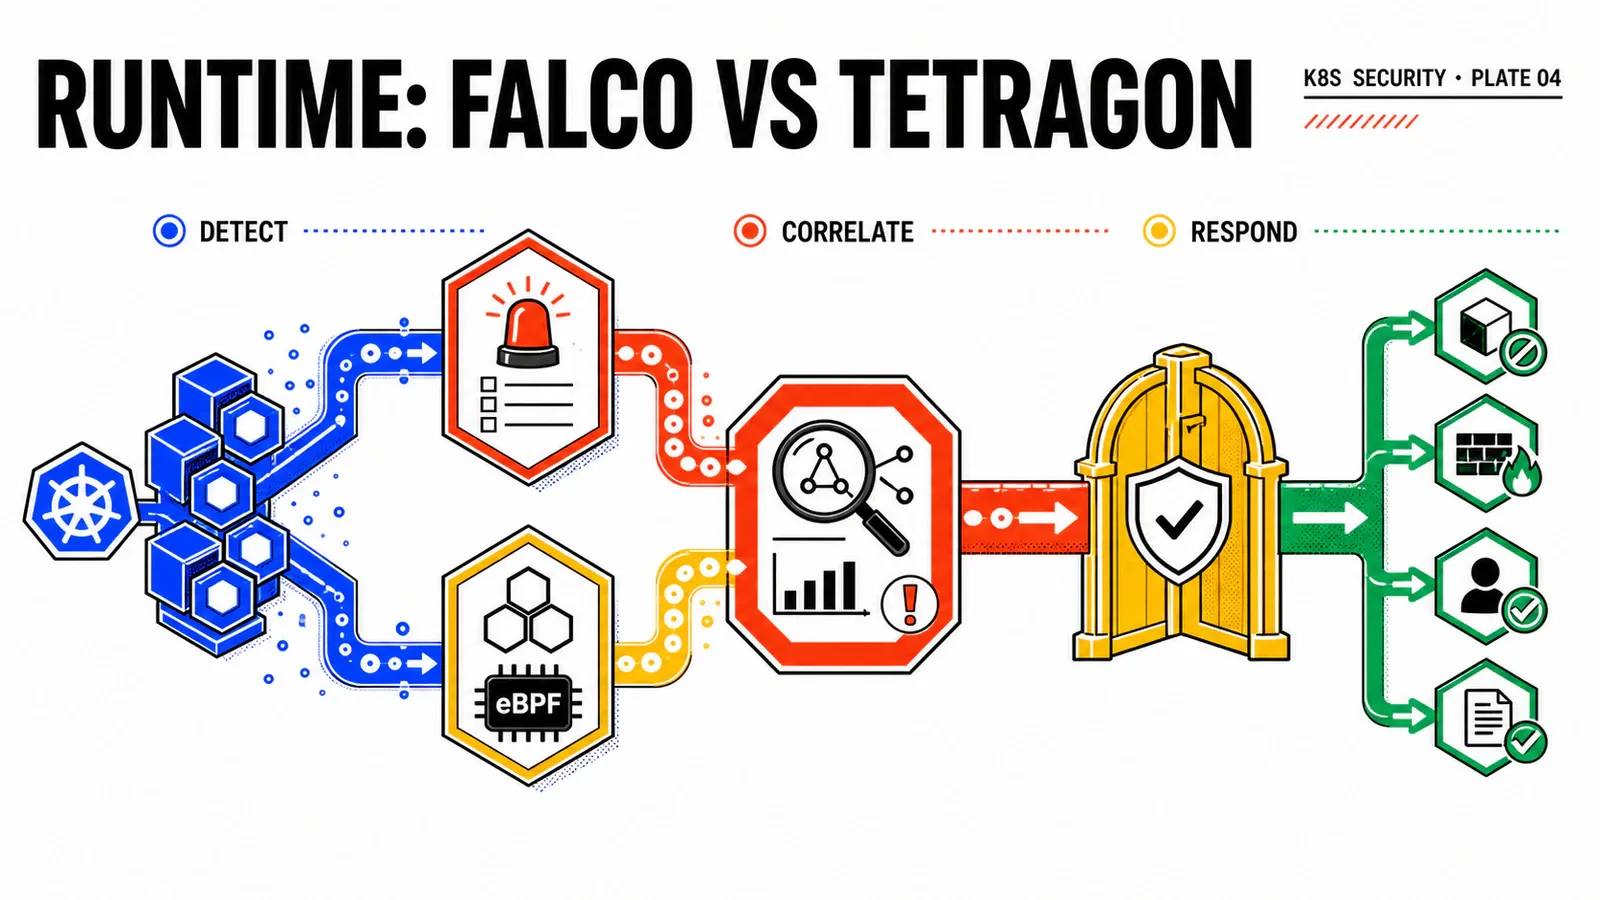
Sécurité runtime : Falco et Tetragon, sur quel critère trancher
Falco et Tetragon collectent tous deux en eBPF. Ce qui les sépare est ailleurs : périmètre d’événements, modèle de règles, et surtout ce que chacun peut réellement empêcher.