vcfa-all-apps-iaas
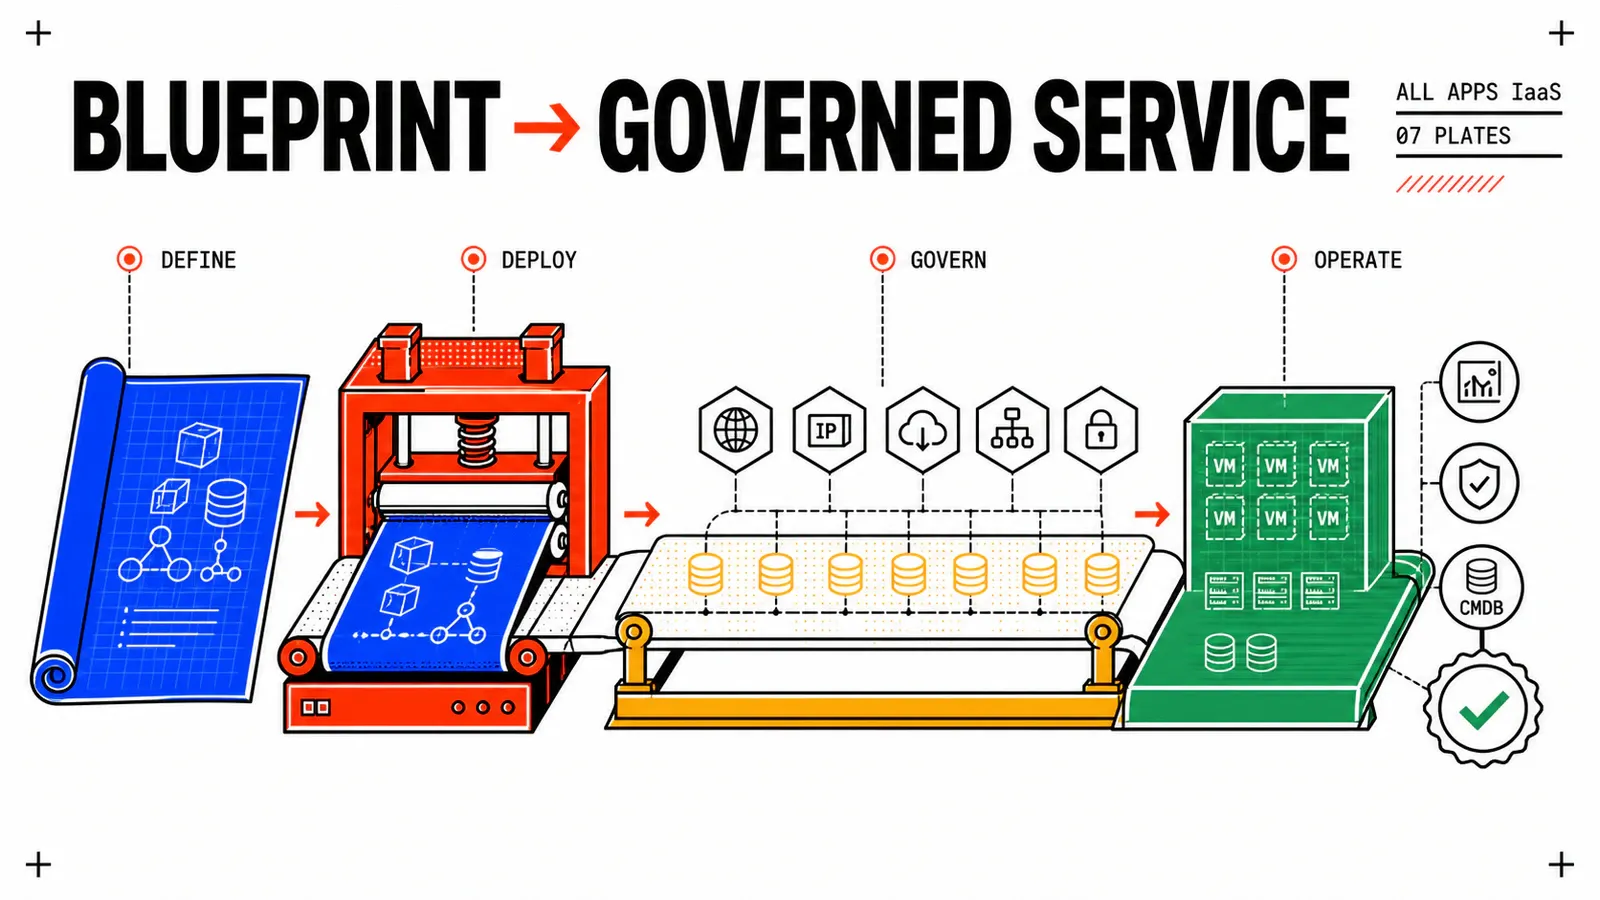
Construire un service IaaS gouverné avec VCF Automation 9.1 All Apps
Un parcours pratique pour construire, intégrer, gouverner et tester un service de VM avec Blueprints, VM Service, Event Broker et Orchestrator.
Ouvrir la sérieCloud, DevOps et infrastructure organisés en parcours d'articles guidés.
Chaque série regroupe des articles liés dans un parcours de lecture.
vcfa-all-apps-iaas
Un parcours pratique pour construire, intégrer, gouverner et tester un service de VM avec Blueprints, VM Service, Event Broker et Orchestrator.
Ouvrir la série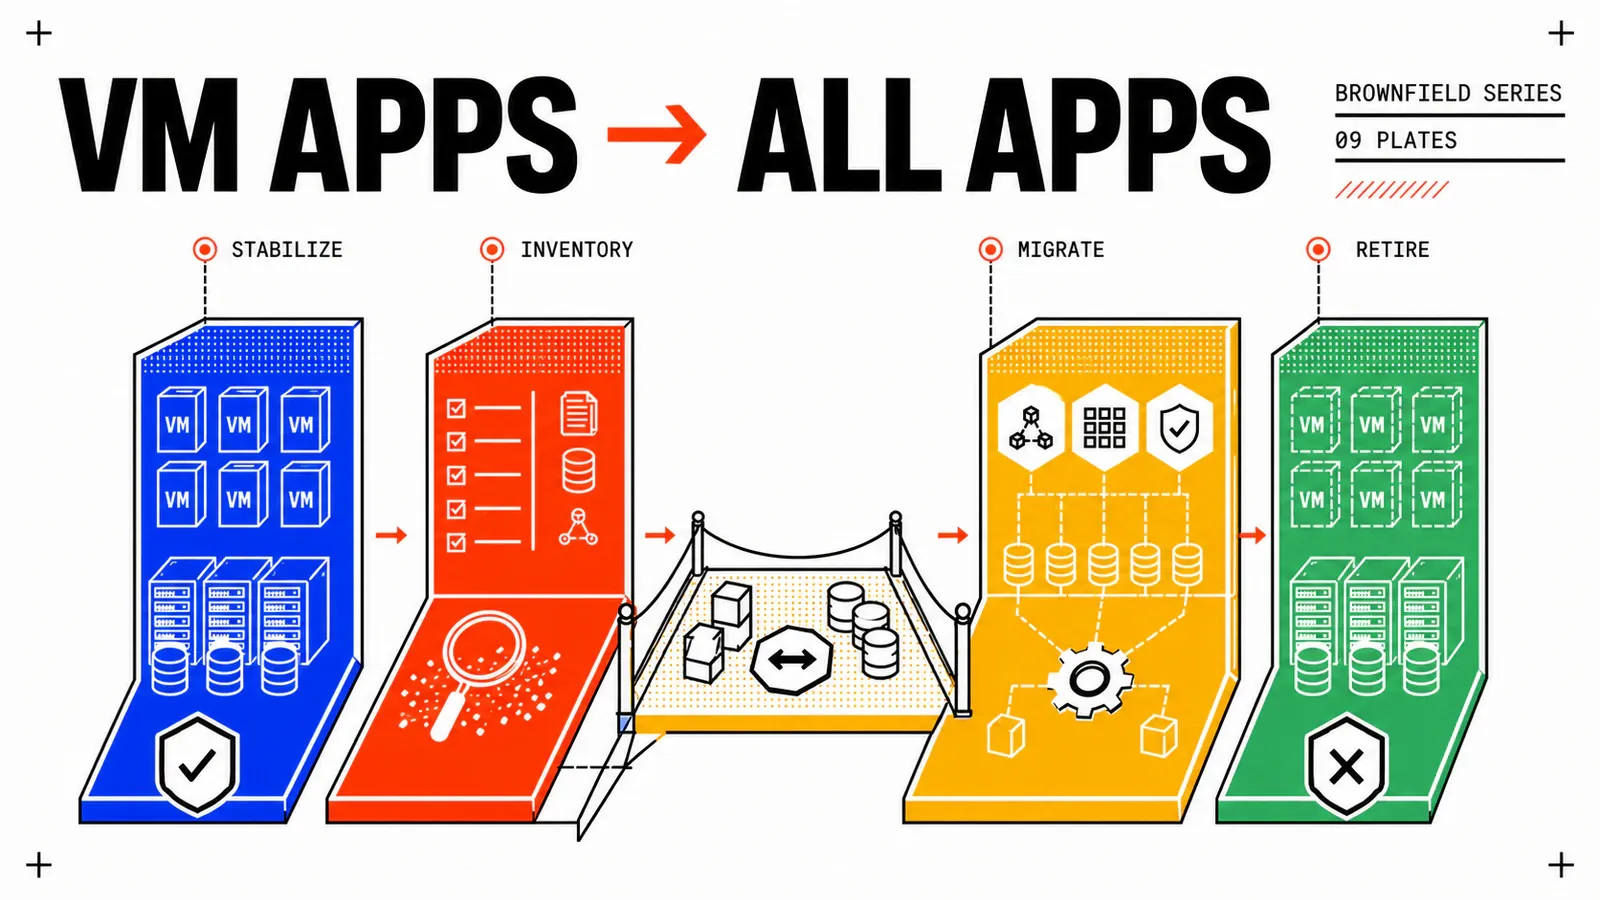
vcfa-brownfield-migration
Une série brownfield en neuf volets : stabiliser VM Apps, construire All Apps, migrer par vagues, exploiter App Stack Formation et retirer le legacy.
Ouvrir la série
Le dev expliqué aux profils infra : explorer le code, son exécution, ses dépendances et sa configuration avec TOP.
Ouvrir la série
infra
L’infra expliquée aux devs : suivez TOP, d’une URL à une application accessible.
Ouvrir la série
vcf-9-1
Une série en quatre articles sur VMware Cloud Foundation 9.1 : efficience d'infrastructure, réseau, self-service Kubernetes, sécurité et résilience.
Ouvrir la série
finops-cloud-native
Visibilité coûts, rightsizing et modèles de coûts multi-cloud pour Kubernetes et les plateformes VCF.
Ouvrir la série
k8s-security-prod
Le socle sécurité Kubernetes en production : RBAC, network policies, supply chain et détection runtime.
Ouvrir la série
vcf-identity-zero-trust
Fédération d'identité, SSO et firewalling workload pour une plateforme VCF zero trust.
Ouvrir la série
vsan-esa-memory-tiering
Ce qu'ESA change pour la performance, la densité et le capacity planning dans les environnements VCF modernes.
Ouvrir la série
live-patching-lcm
Patterns opérationnels pour le live patching ESXi, les upgrades vSAN sans interruption et les workflows lifecycle VCF.
Ouvrir la série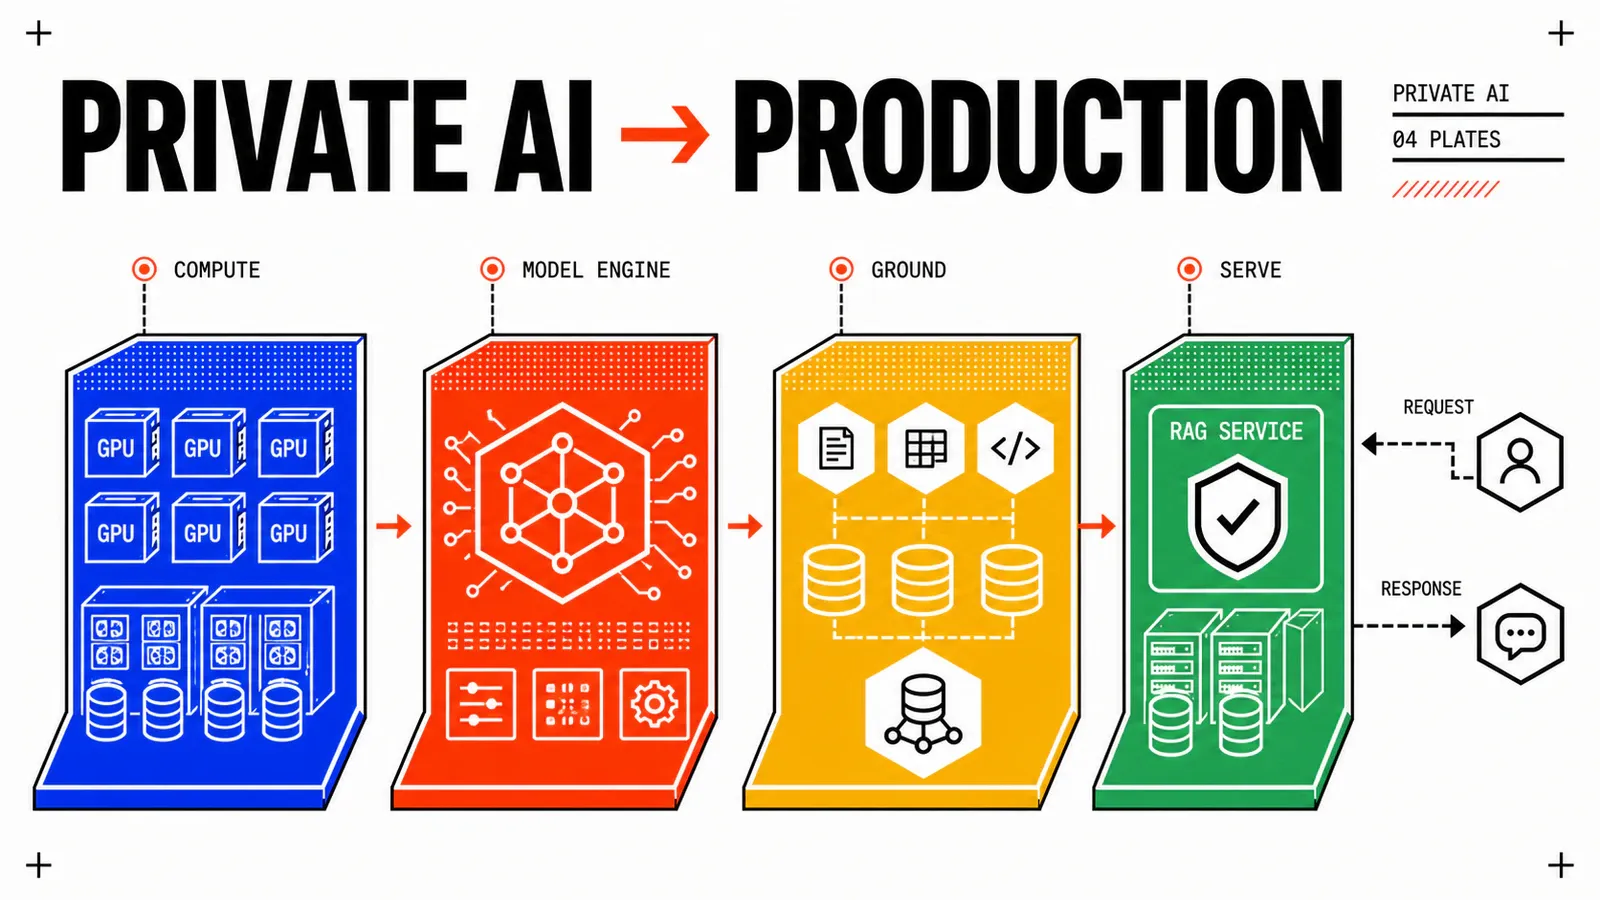
private-ai-vcf
Un parcours pratique pour faire tourner de l'IA privée sur VCF, de l'architecture au pooling GPU, aux bases vectorielles et au RAG en production.
Ouvrir la série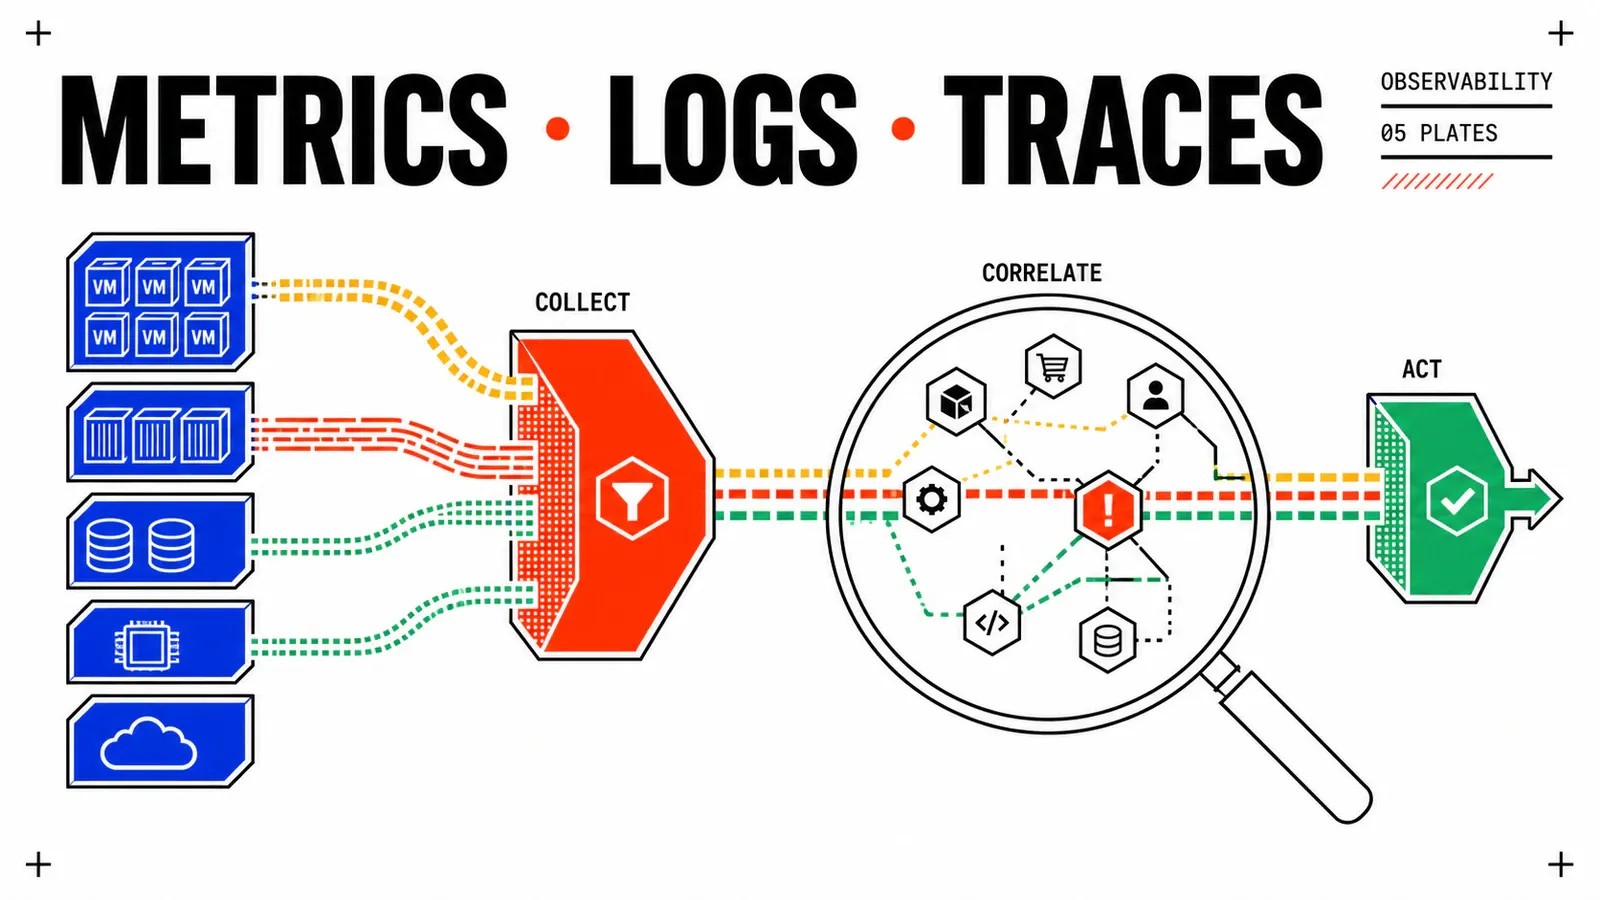
observability-vcf-k8s
Métriques, logs et traces pour VCF et VKS : Prometheus, Grafana, Loki, OpenTelemetry et Aria Operations pour instrumenter votre plateforme de bout en bout.
Ouvrir la série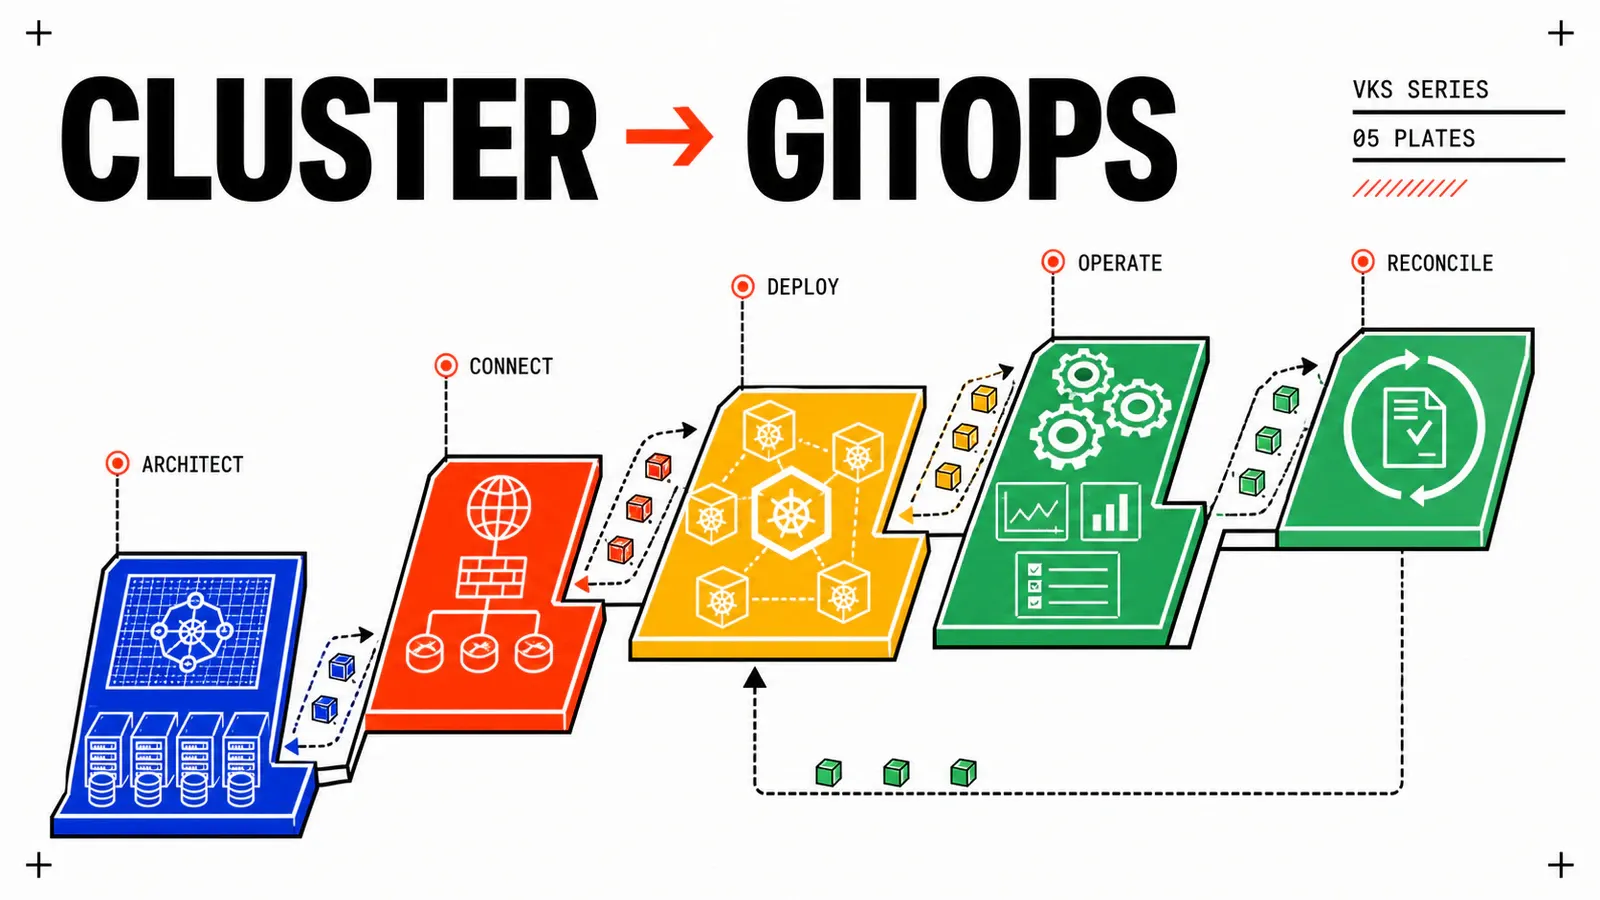
Architecture, réseau, premier cluster, opérations day-2 et GitOps pour VMware Kubernetes Service sur VCF 9.
Ouvrir la sérieLe catalogue complet, du plus récent au plus ancien — y compris les articles hors série.
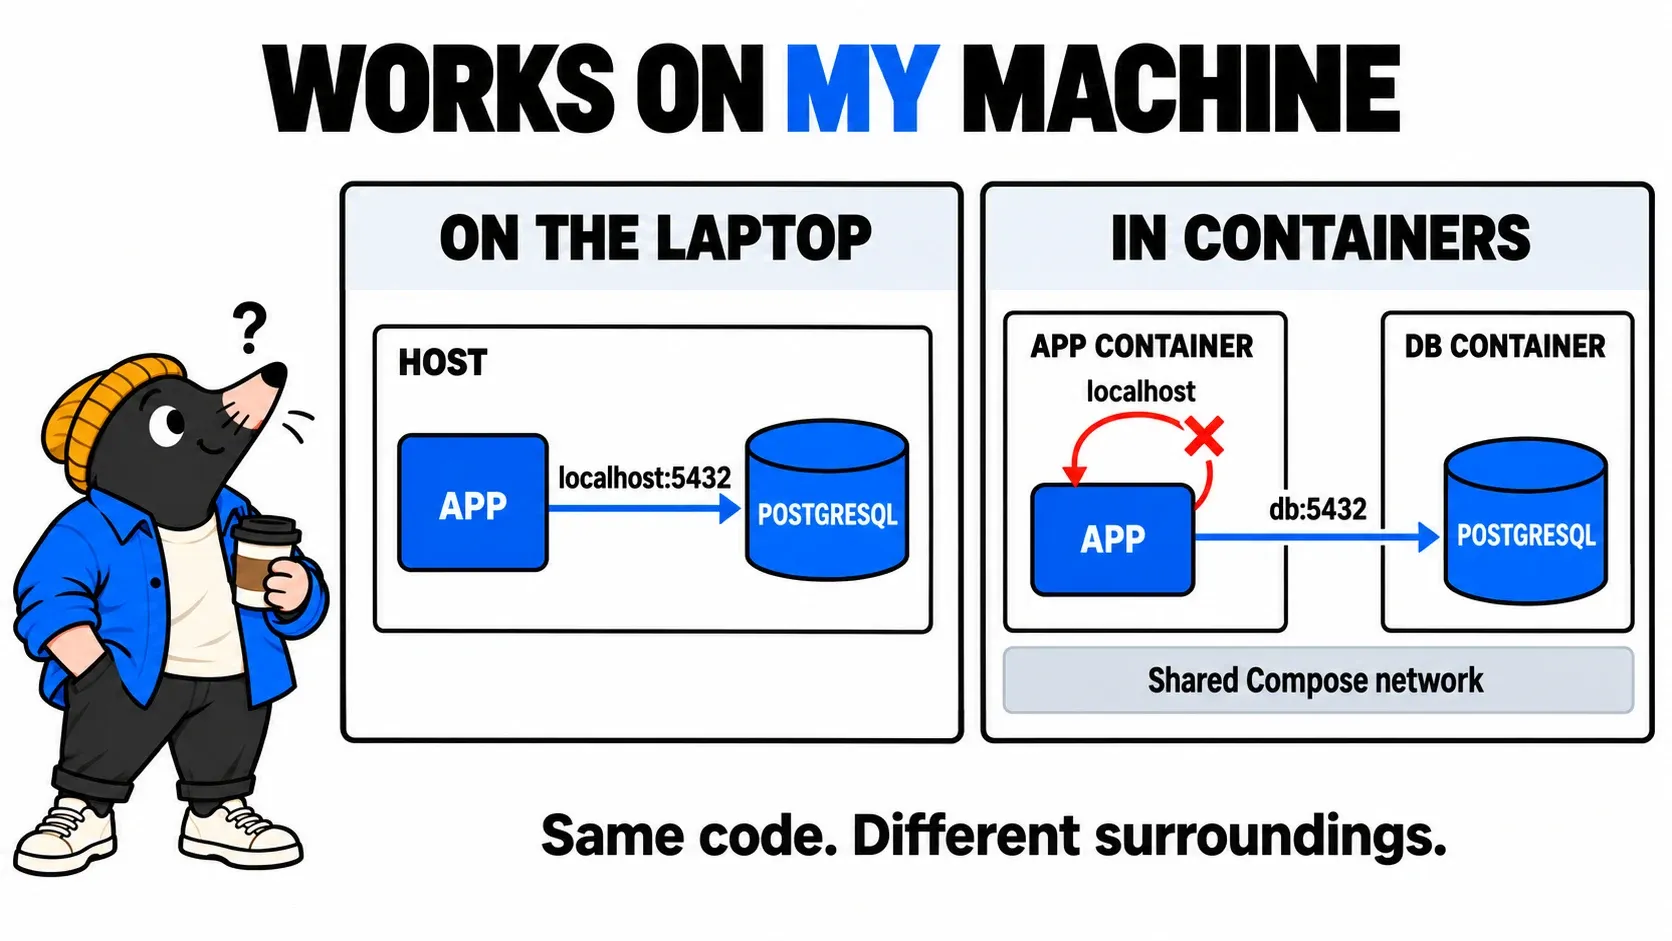
L’application démarre, mais sa base reste inaccessible. TOP suit la connexion : localhost, flux réseau, compte de service et permissions PostgreSQL.
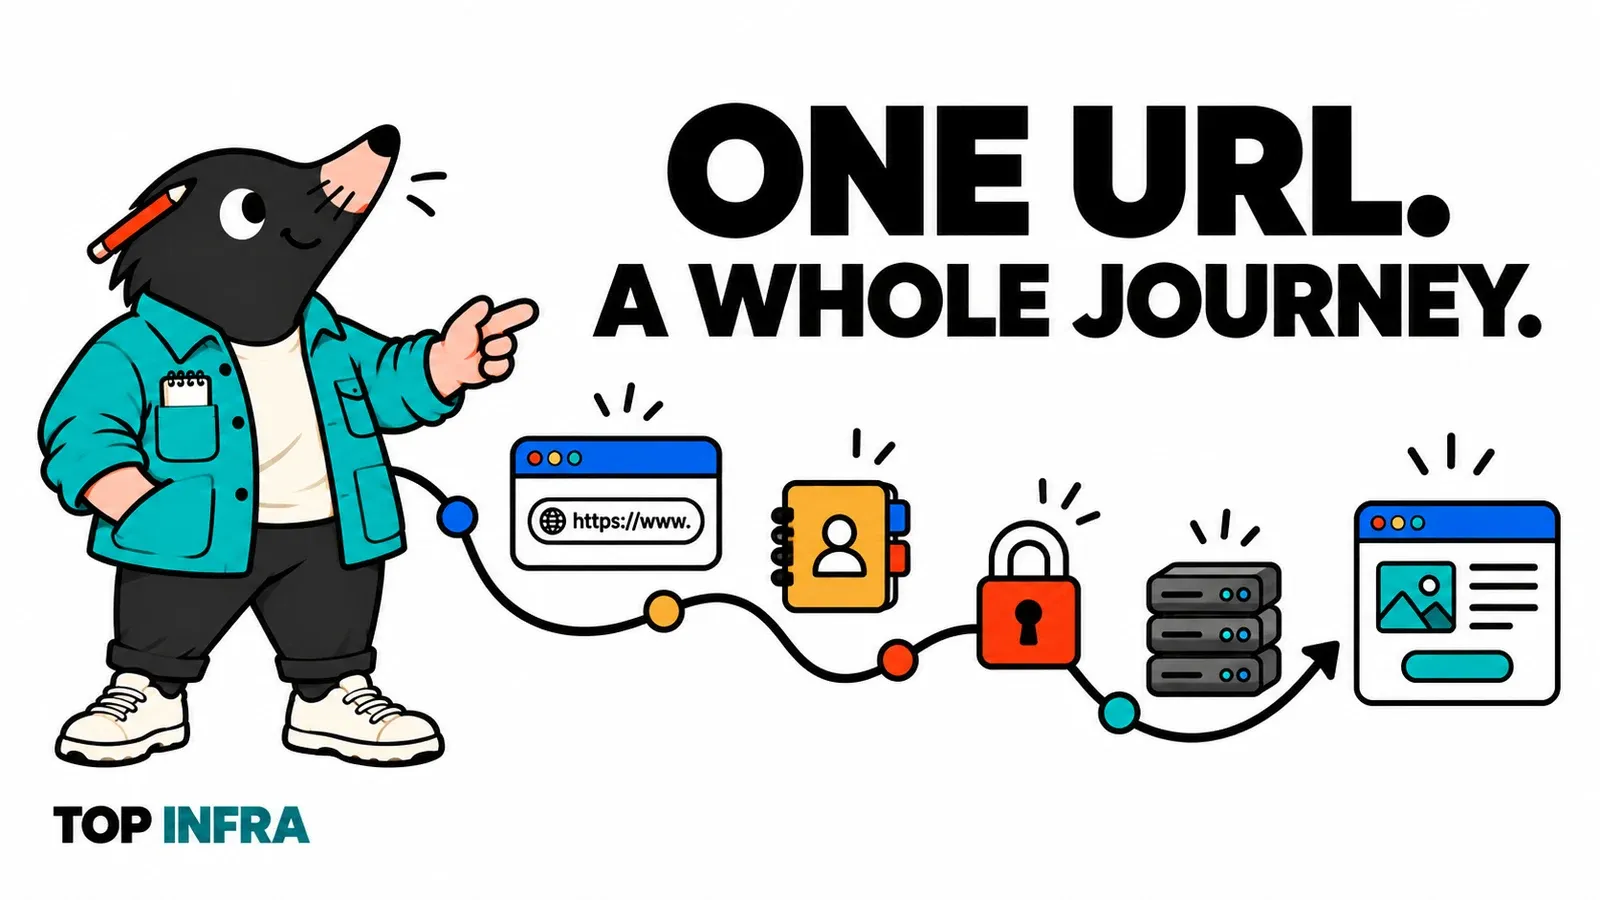
Suivez TOP Infra de la barre d’adresse à la page : DNS, connexion, HTTPS, HTTP et affichage, avec une petite expérience dans le navigateur.
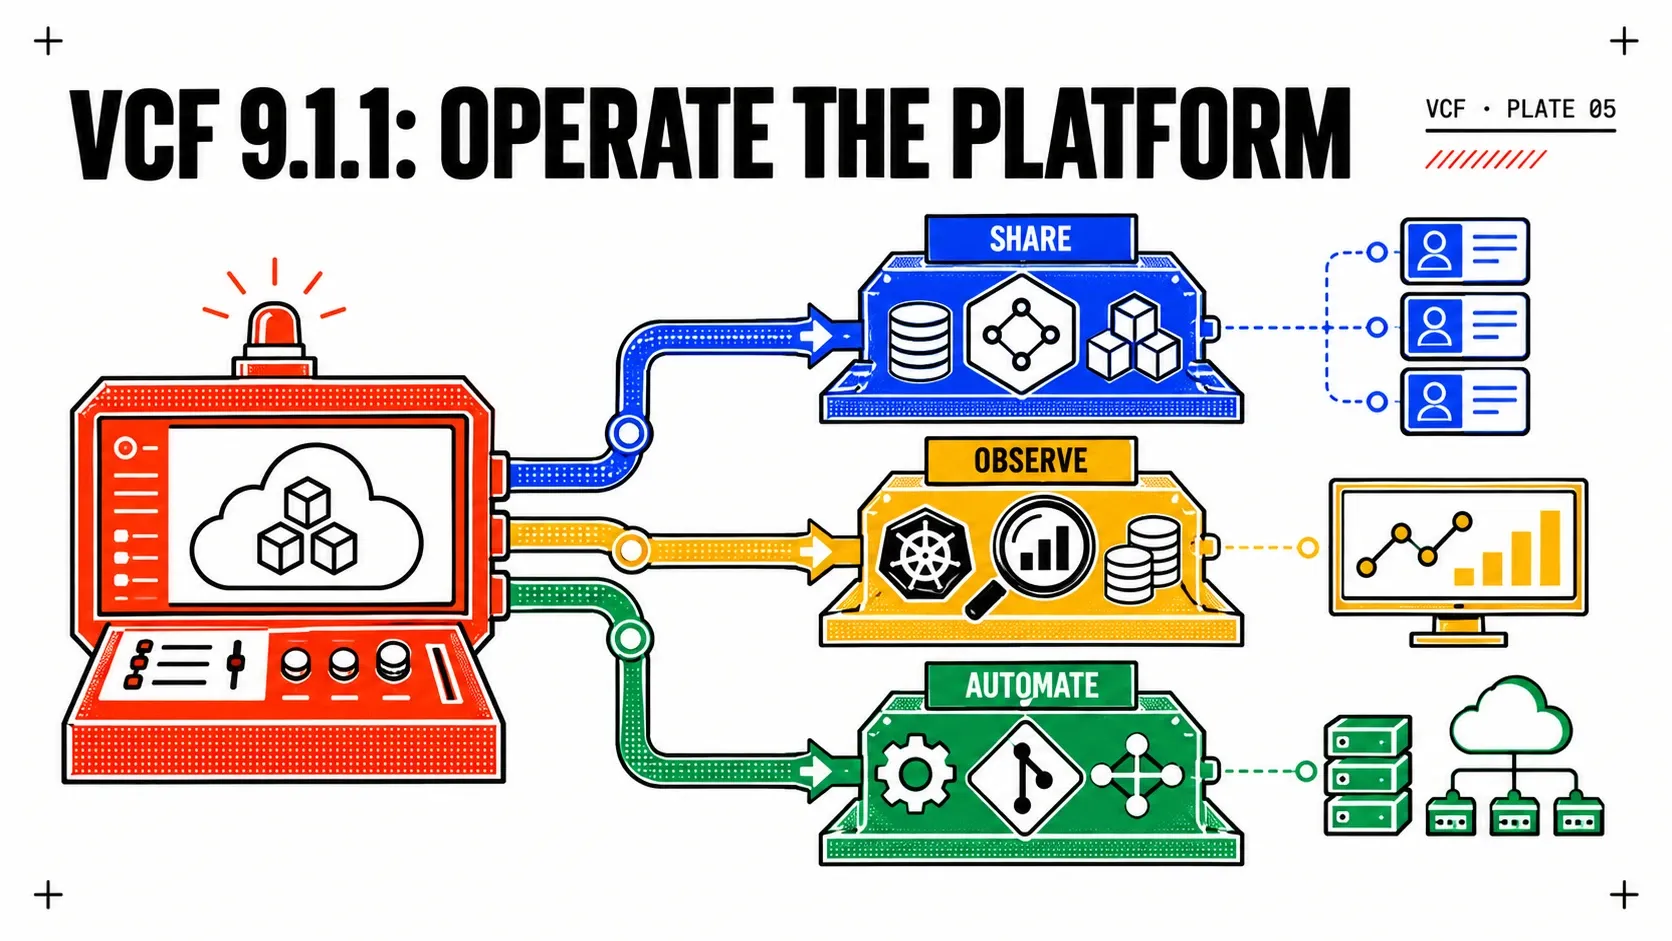
VCF 9.1.1 ajoute le partage multi-tenant des modèles, un assistant IA pour les opérations, l'observabilité VKS, GitOps natif, des améliorations EVPN et un chemin d'upgrade plus sûr.
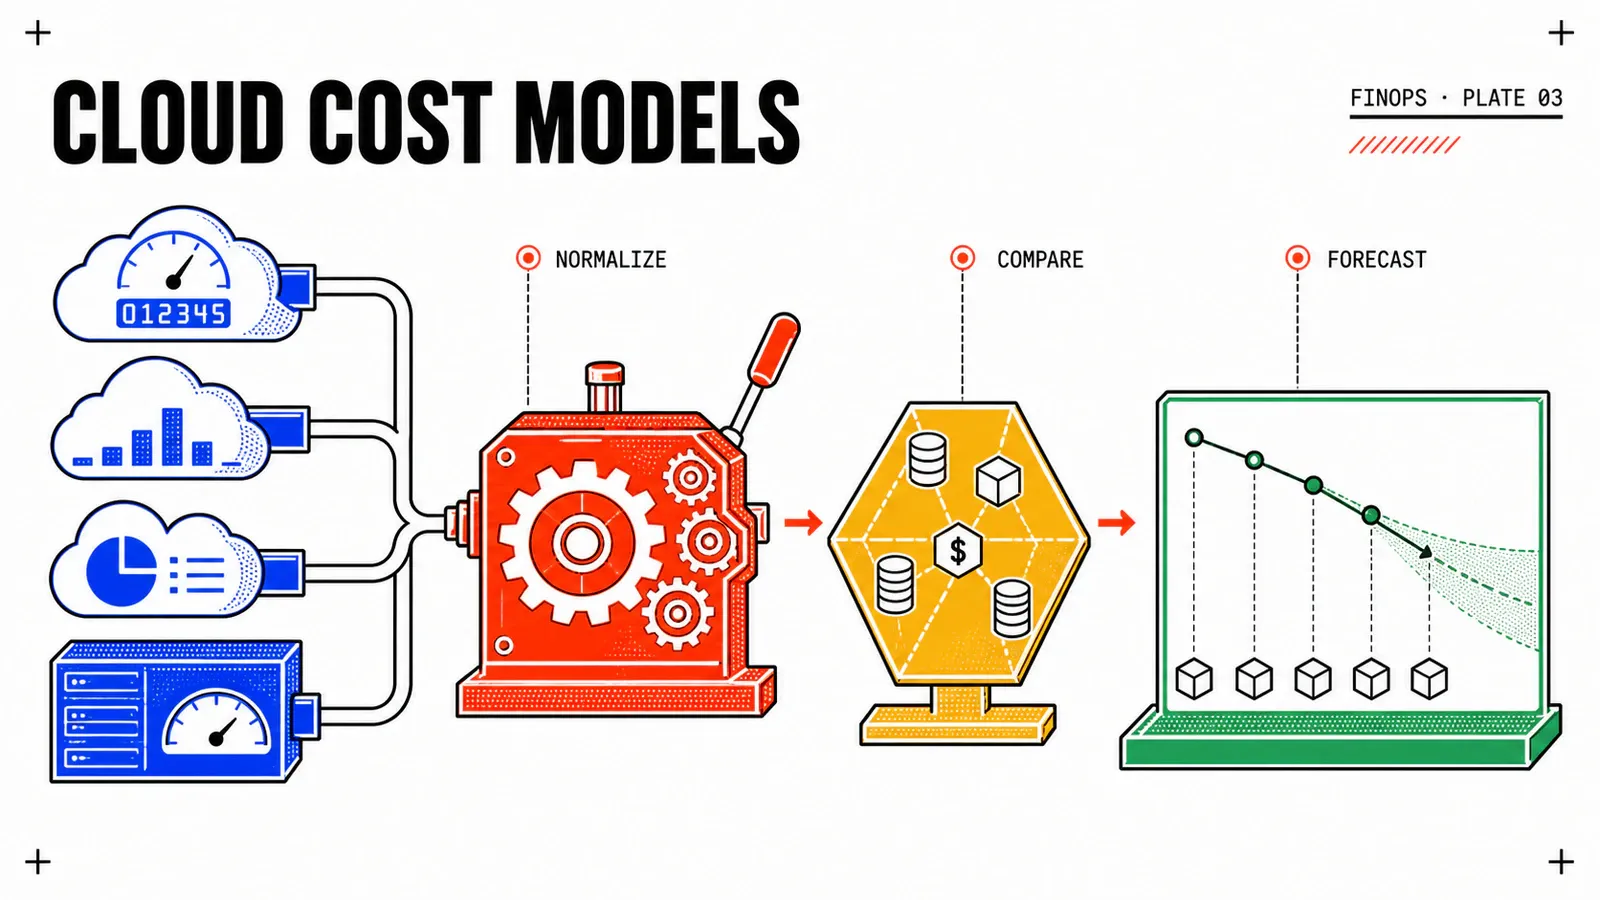
Un cluster-heure EKS, un palier AKS, une requête de pod GKE et un matériel VCF amorti ne sont pas quatre valeurs de la même variable. Ce que chaque plateforme facture, et ce que VCF calcule.
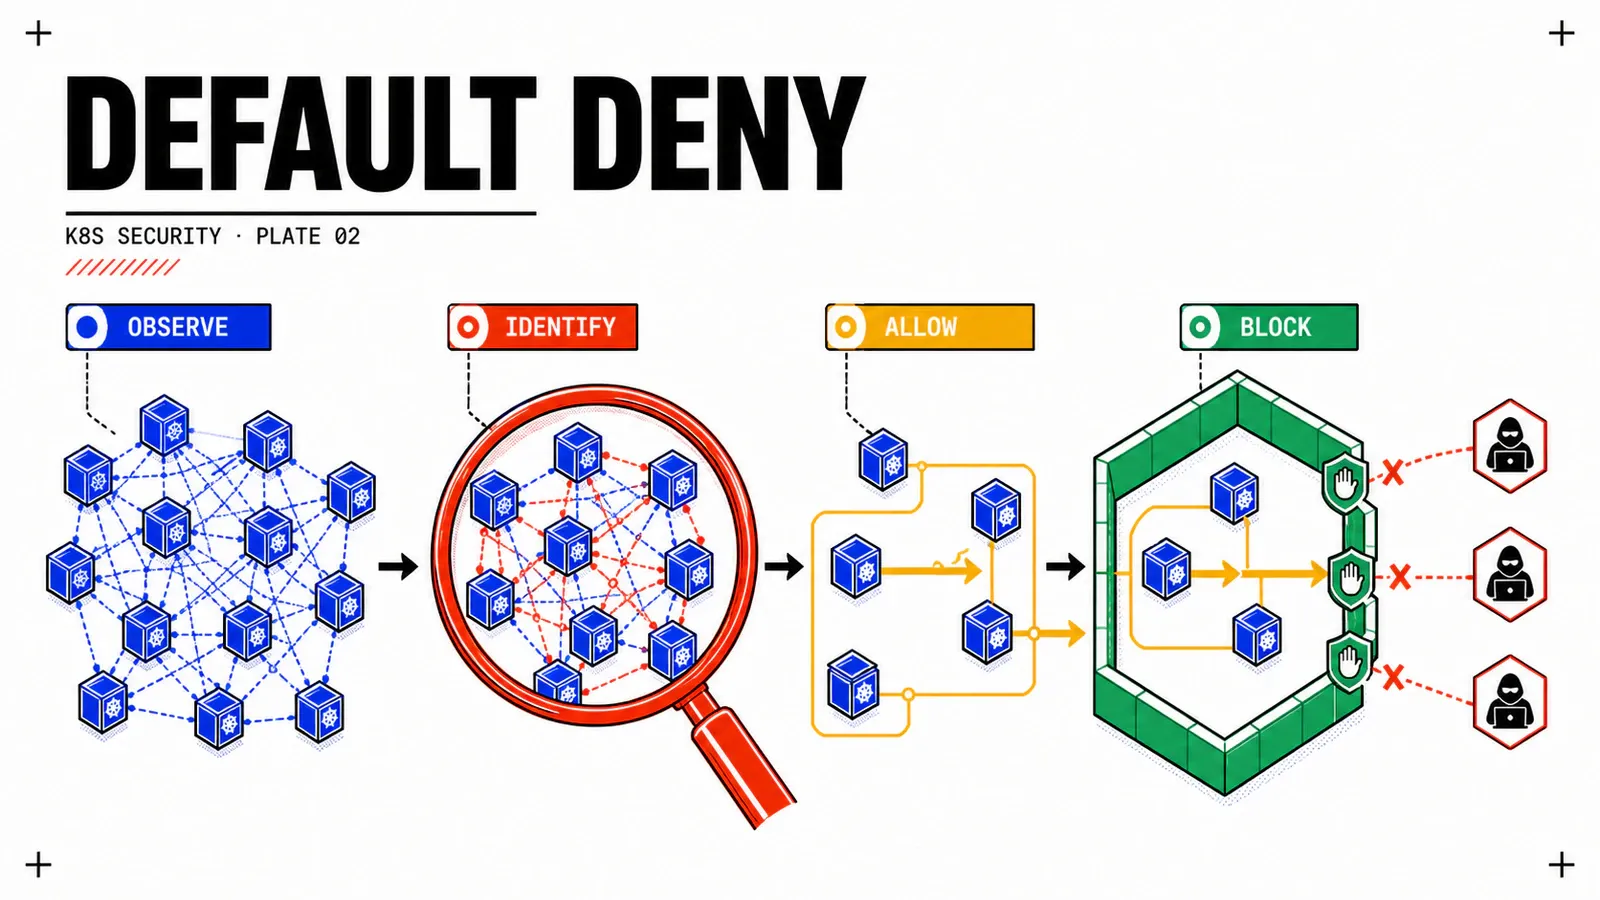
L'API NetworkPolicy est livrée avec Kubernetes ; l'appliquer est le travail du CNI. Ce que Cilium ajoute, ce qui reste standard, et comment atteindre le default-deny sans casser la production.
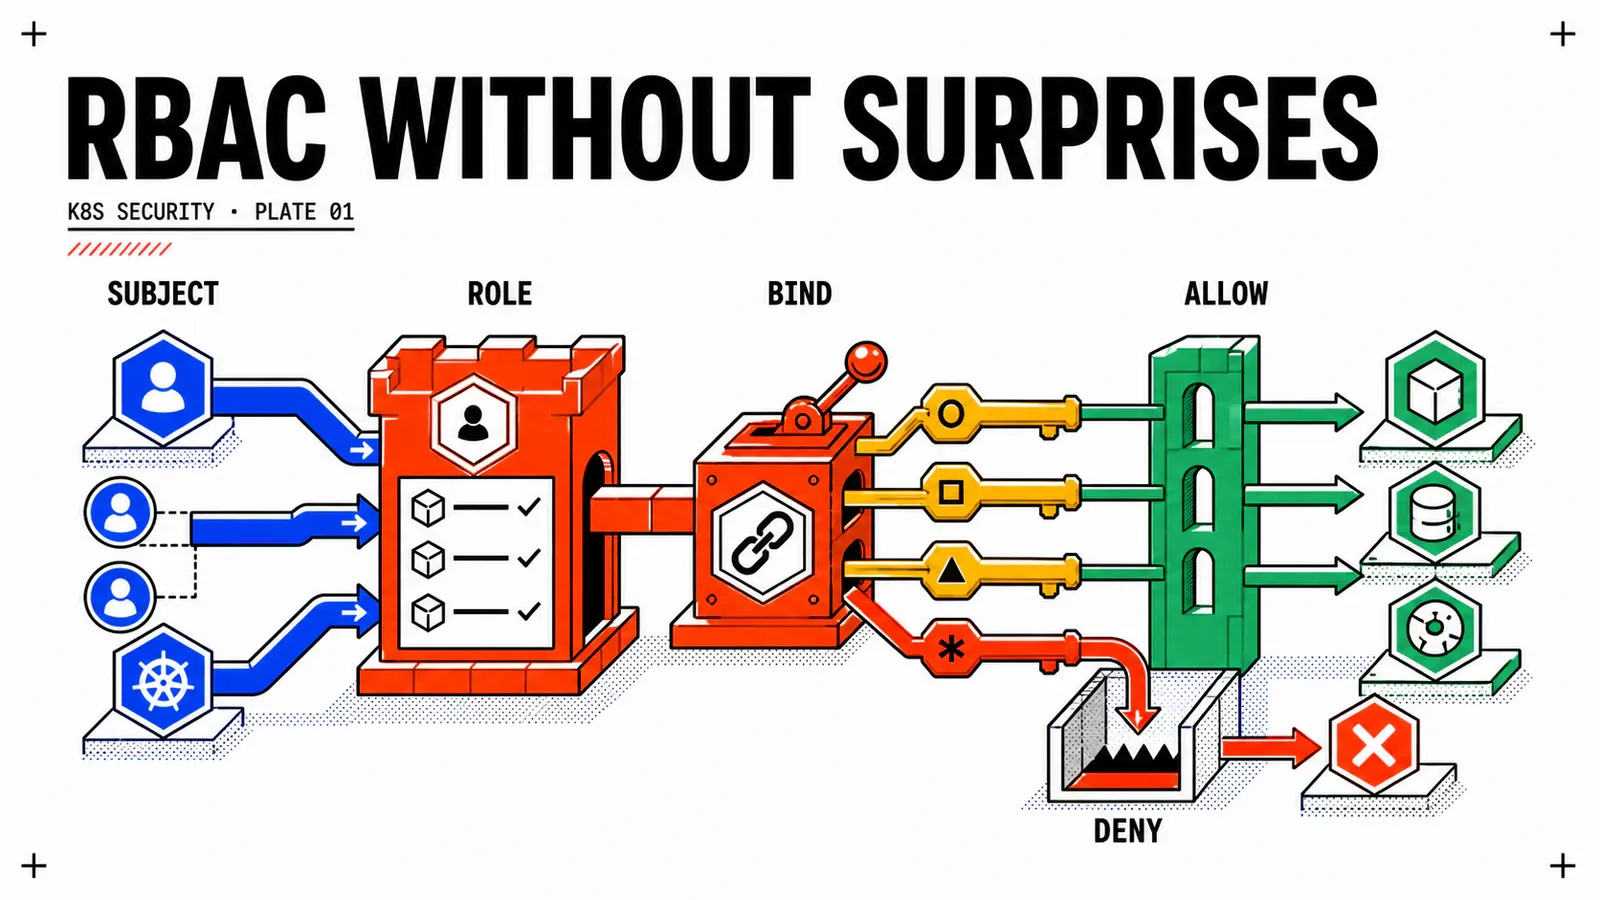
Chacun de ces pièges est publié sur kubernetes.io. Ce qui manque, c'est leur mise en ordre — et le chemin qui mène d'un Namespace vSphere jusqu'à cluster-admin.