TOP a déplacé le guichet et vérifié les livraisons. Il s’apprête à jeter l’ancienne clé : « La plateforme est en 9.1.1, donc cette serrure ne sert plus ? » Le premier utilisateur arrive et passe encore par vIDM. La nouvelle enseigne n’a pas changé son chemin d’entrée.
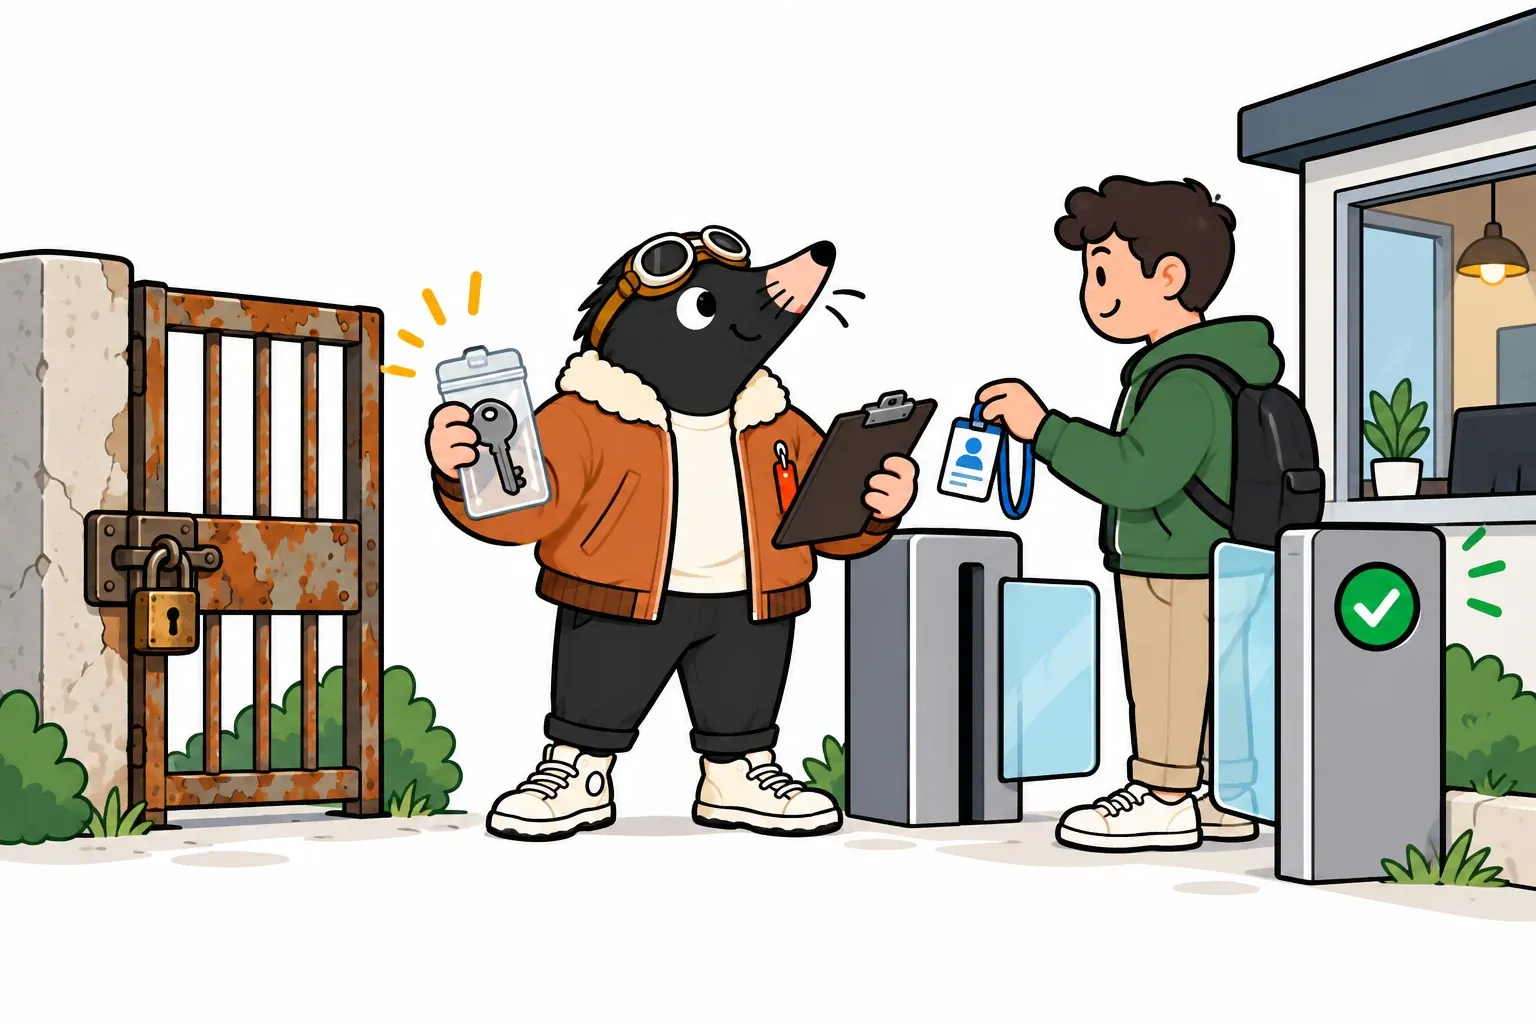
Après la recette de l’upgrade, notre organisation VM Apps conserve le catalogue et les déploiements historiques. Elle peut aussi conserver VMware Identity Manager. Cet épisode prépare la sortie de vIDM, l’utilisation de VCF Identity Broker (vIDB) et le retrait conditionnel d’Aria Suite Lifecycle. Les services peuvent continuer dans VM Apps pendant ce changement d’identité.
Sources vérifiées le 25 octobre 2026 ; procédure documentée et proposition de conduite du changement, sans migration d’identité exécutée dans notre laboratoire. Vérifie les libellés et possibilités sur le build installé.
Deux portes, deux configurations
Le guide de migration SSO distingue le Provider Management, à intégrer à vIDB/VCF SSO, et le portail de l’organisation, avec sa propre connexion d’identité. L’organisation VM Apps issue de l’upgrade utilise initialement la connexion OIDC de vIDM. Configurer le Provider ne remplace pas cette connexion.
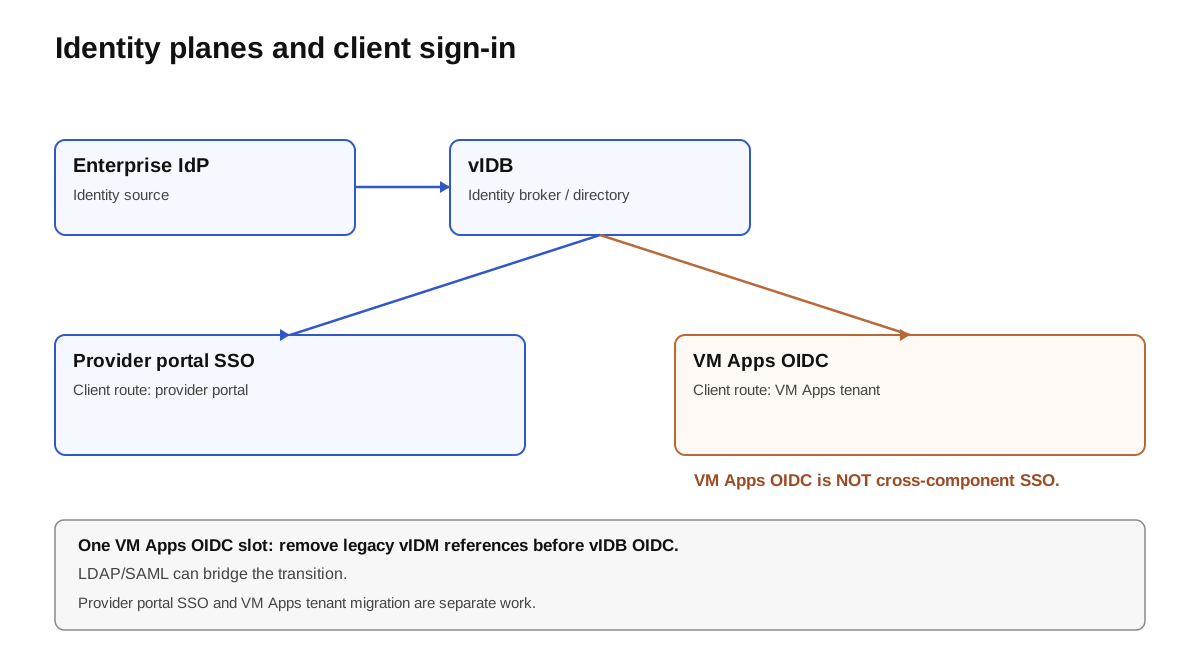
Deux recettes distinctes : le SSO du Provider et l’authentification de VM Apps.
La KB 429467 documente vIDB comme fournisseur OIDC pour VM Apps, en précisant que cela ne fournit pas de SSO du tenant VM Apps vers les autres composants VCF. Utiliser vIDB et bénéficier partout du même SSO sont deux exigences différentes.
Préparer les identités et le secours
Notre registre contient utilisateurs, groupes, rôles, projets, objets possédés et clients techniques. Pour chaque identité, relève la source : annuaire externe derrière vIDM, compte local créé dans vIDM, ou compte local Automation. Deux comptes de même nom peuvent avoir des identifiants différents.
Le parcours officiel demande que vIDM et vIDB utilisent le même fournisseur d’identité en amont. Vérifie UPN, domaines, attributs, groupes et synchronisations réellement utilisés. Un e-mail affiché dans une fiche ne prouve pas l’appartenance au bon groupe. Contrôle aussi DNS, heure, TLS et disponibilité/capacité de vIDB, notamment les connexions simultanées.
Avant la bascule, capture le résultat d’un administrateur, d’un consommateur et d’un utilisateur non autorisé. Ajoute une demande, une action Day-2 et un appel machine utiles. Conserve les identifiants et résultats, avec les secrets dans le coffre d’exploitation.
1. Rendre le Provider autonome
Suis la configuration du Provider : intégration Identity Broker/VCF SSO, puis import des utilisateurs et groupes Provider dans System. Dans une session privée neuve, vérifie l’administration des organisations et un refus pour un utilisateur sans ce rôle. Une connexion réussie à VM Apps ne valide pas ce portail.
2. Créer et essayer le First User
Depuis System → Organizations → organisation VM Apps → First User, crée le compte local prévu par le guide First User. Assigne les quatre rôles : Assembler Administrator, Orchestrator Administrator, Organization Owner, Service Broker Administrator. Le guide avertit qu’un jeu incomplet peut faire perdre l’accès administratif pendant la migration.
Essaie ce compte séparément et conserve son accès dans le coffre. Il assure l’administration de l’organisation lorsque l’authentification externe est en transition.
Un seul emplacement OIDC : organiser le passage
Le guide d’ajout du nouvel IdP utilise une connexion LDAP ou SAML pendant la transition. Pour le chemin LDAP, utilise LDAPS avec confiance vérifiée, teste les attributs puis synchronise. Ce passage documenté permet de sortir les identités de l’ancienne connexion avant de la retirer. Il peut rester la configuration finale si c’est le besoin ; la cible vIDB OIDC ajoute les étapes ci-dessous.
3. Migrer les droits et les comptes
Pour chaque ancien groupe, importe son correspondant du nouvel IdP et réattribue ses rôles : les groupes ne basculent pas automatiquement. Le guide des groupes exige au moins Organization Member. Contrôle aussi les rôles de projet et les droits réellement exercés.
Le parcours des utilisateurs distingue les comptes adossés à l’IdP, traitables par la fonction de mise à jour en masse documentée, et les comptes locaux vIDM, à recréer dans le nouvel IdP puis importer. Le bulk update ne recrée pas ces comptes locaux. Ne généralise pas non plus cette procédure LDAP en garantie de reprise automatique des identités lors d’un autre changement vers OIDC.
Teste accès aux anciens déploiements, propriété des objets, approbations et actions autorisées. Un utilisateur qui entre mais ne retrouve plus ses ressources n’a pas passé la recette.
4. Retirer les références de l’ancienne connexion
Une fois tous les utilisateurs et groupes validés, le retrait officiel suit cet ordre : anciens groupes vIDM, anciens comptes encore référencés dans les projets et l’organisation, puis connexion OIDC vIDM. Les groupes et comptes sont désactivés avant suppression ; les objets possédés doivent être transférés pour éviter les orphelins. La connexion OIDC est rendue inactive, puis supprimée en dernier. Ces suppressions ne sont pas un essai réversible.
5. Configurer VM Apps avec vIDB en OIDC
L’emplacement libre et le First User opérationnel, applique la KB 429467. Récupère le Redirect URI dans VM Apps, puis crée le client dans VCF Operations → Fleet Management → Identity & Access → VCF Other Components. Conserve issuer, client ID et secret dans le coffre. Configure VM Apps avec ces valeurs et l’endpoint issuer + /.well-known/openid-configuration.
Les paramètres documentés sont les scopes openid, profile, email, group, le claim Subject acct et le claim Groups group_names. Importe utilisateurs/groupes au format UPN, puis vérifie les habilitations. La KB ne garantit pas la conservation des rôles ni de la propriété depuis une connexion LDAP intermédiaire : rapproche les identités et objets du registre et refais la recette avant l’ouverture aux consommateurs. Conserve le chemin de secours validé pendant ce travail.
| Contrôle | Avant : référence | Après : preuve |
|---|---|---|
| Provider / VM Apps | Deux accès identifiés | Deux connexions neuves par les chemins attendus |
| Groupes / projets | Rôles et périmètres relevés | Accès utile conservé, refus hors périmètre |
| Déploiements | Propriétaires et demandes connus | Objets retrouvés, approbation et Day-2 fonctionnels |
| Clients techniques | Endpoint, jeton, expiration et responsable | Nouveau jeton, renouvellement et opération utile |
| vIDM indisponible | Dépendances recensées | Aucun recours à l’ancien issuer pendant l’essai |
| Secours | First User essayé | Accès conservé et récupération préparée |
Peut-on supprimer vIDM et LCM ? Deux preuves distinctes
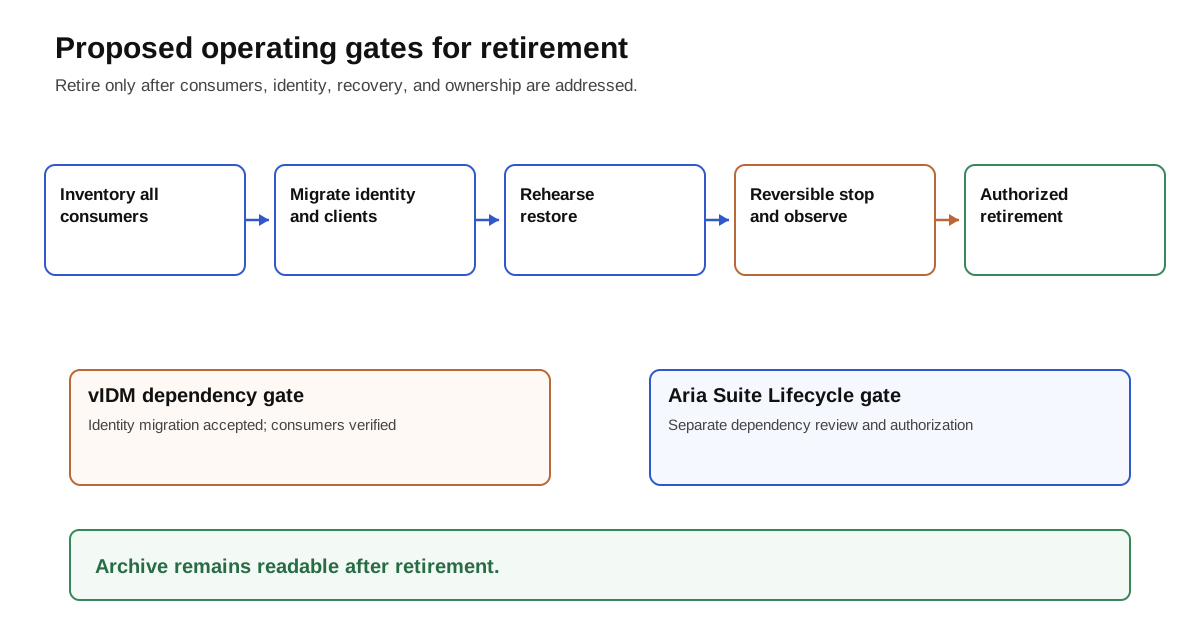
Ces sas sont notre proposition d’exploitation ; la durée d’observation dépend des usages et de leur calendrier.
La documentation indique qu’après les procédures d’identité, vIDM et Aria Suite Lifecycle ne sont plus requis pour le fonctionnement d’Automation. Cela ne couvre pas leurs autres consommateurs. Ici, « LCM » signifie Aria Suite Lifecycle 8.x, et non Fleet Lifecycle/VCF Management Services, qui restent nécessaires à VCF.
Pour vIDM, inventorie aussi les autres applications fédérées, annuaires, tâches, certificats et clients machine. Pour Aria Suite Lifecycle, vérifie les autres produits gérés, leurs opérations Day-N, sauvegardes, dépôts et secrets. Une dépendance restante bloque le retrait même si VM Apps fonctionne.
Après sauvegarde exploitable et accord des responsables, organise un arrêt réversible et une observation couvrant reconnexions, expiration des jetons, tâches planifiées et opérations d’exploitation. En cas de dépendance, rétablis le composant selon le plan et corrige l’inventaire avant tout effacement définitif. Ne promets pas un retour arrière de suppression d’identités en rallumant simplement une VM.
« Toute trace supprimée » signifie aucune dépendance active restante : clients et secrets legacy révoqués après migration, intégrations retirées par les interfaces supportées, DNS, règles réseau, sauvegardes actives et supervision actualisés au bon moment. Les journaux et archives d’audit restent conservés. Une mention de l’ancien nom de tenant ne prouve pas une dépendance. Les correspondances d’identités restent consultables sans redémarrer le legacy ; aucun nettoyage SQL improvisé n’est proposé.
À toi d’observer : essayer sans l’ancienne clé
Note le chemin d’authentification, le groupe et l’opération métier. Vérifie aussi le refus attendu et l’accès de secours. Prépare la même démonstration pour les opérations réellement dépendantes d’Aria Suite Lifecycle avant son retrait. L’identité peut quitter le legacy pendant que les services continuent dans VM Apps. Le cinquième épisode organise leur réécriture progressive vers All Apps.
Sources et remerciements
Merci aux équipes Broadcom pour les TechDocs de migration SSO et aux auteurs de la KB 429467 pour les paramètres OIDC et leurs limites. Les schémas TOP et les sas opératoires sont originaux. Le deep dive de Mohammed Aakhil, avec Arun Nukula, Iyaz Khan et Owen Sheehy, fournit le contexte de l’upgrade ; il ne prouve pas le retrait de l’identité dans notre environnement.
Reçois le prochain par email
Les nouveaux articles et séries, envoyés à leur publication. Aucun autre courrier.