Une collègue propose d’afficher clairement la version du menu utilisée. Lors d’une courte revue debout, TOP et son collègue examinent le diff Git sur l’écran partagé de l’équipe. TOP note le changement attendu et les contrôles qui relieront la révision Argo CD à la réponse du service.
GitOps nous aide à suivre le plan livré. Il reste à vérifier les ressources réellement appliquées et la réponse reçue. L’incident applicatif approche de sa résolution.
Nous avons déployé un petit service et défini les preuves de maintenance. GitOps relie ces contrôles à un état souhaité durable. Il ne les rend pas superflues.
Révisé le 27 octobre 2026, cet épisode final explique Argo CD sur un cluster de workloads autorisé. Les URL de dépôt, groupes SSO et choix de plateforme donnés en exemple sont fictifs et doivent être adaptés. Il ne s’agit ni d’un déploiement multi-tenant en production ni du compte rendu d’une exécution VKS de bout en bout.
Distinguer l’artefact exécutable du plan de livraison
L’intégration continue (CI) teste et empaquette le code de l’application. Un registre conserve l’image obtenue. Un dépôt de configuration décrit l’image et les paramètres qu’un environnement doit utiliser. Argo CD compare cette configuration souhaitée aux ressources Kubernetes, puis applique les changements approuvés par l’intermédiaire de l’API cible.
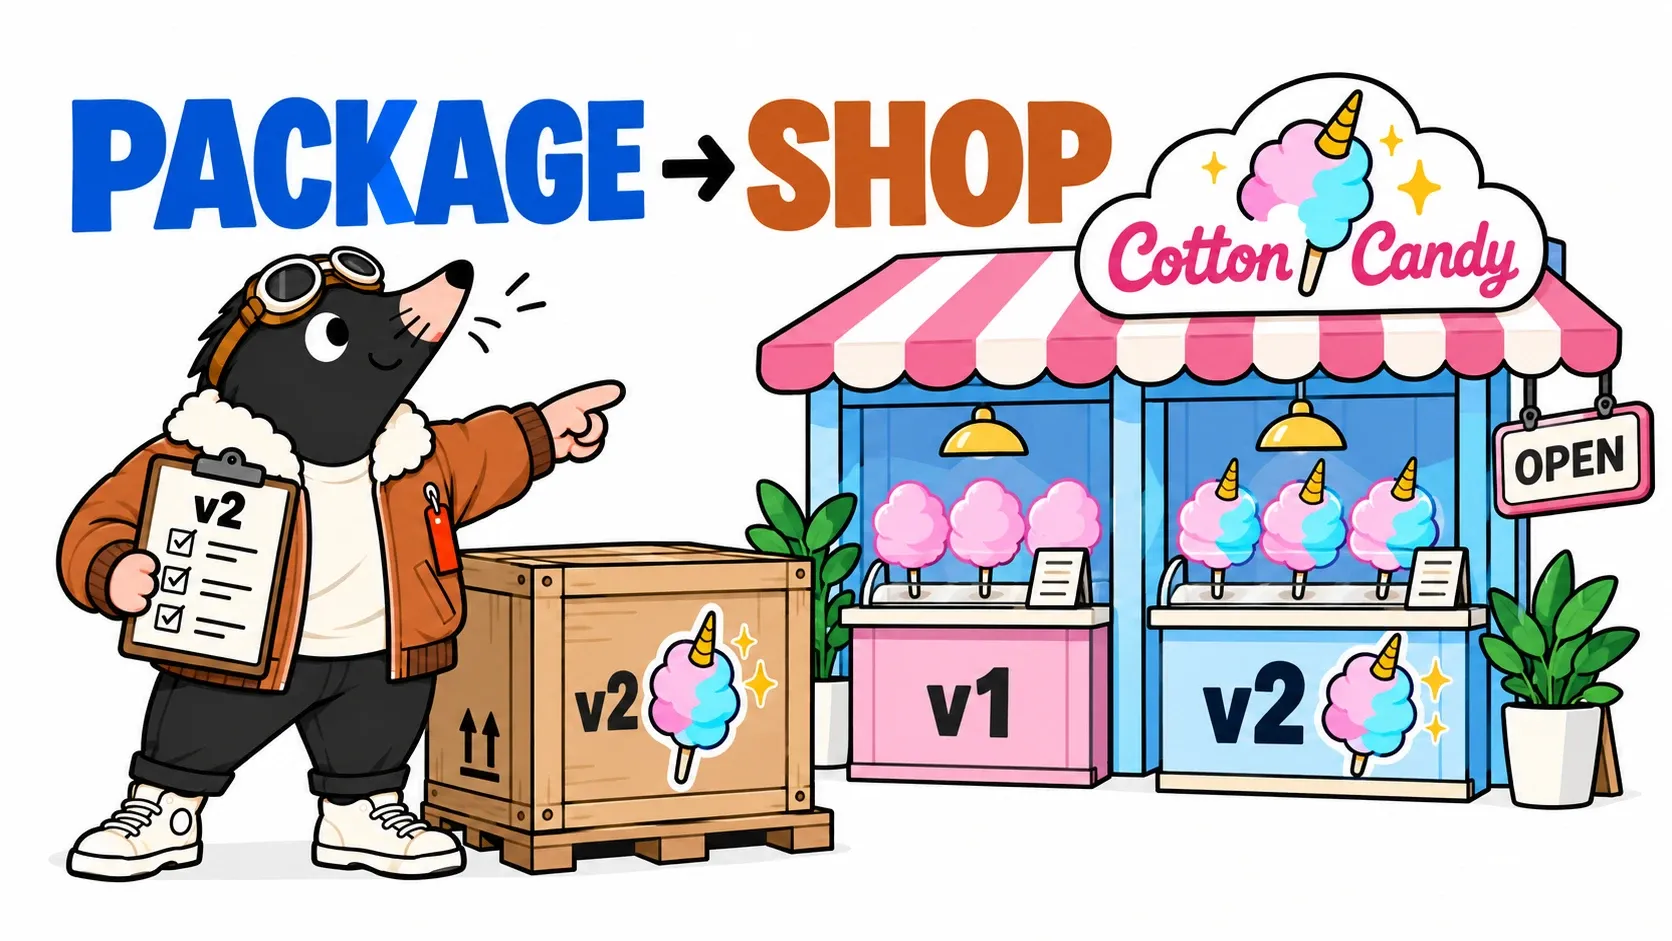
Argo CD n’a pas besoin de construire l’image pour réconcilier son Deployment. La présence d’une nouvelle image dans un registre ne modifie pas, à elle seule, le digest d’image déclaré dans Git. Rends explicite l’étape de promotion : une modification de configuration relue sélectionne l’artefact à livrer.
Pour notre exemple de menu, l’exécutable reste celui dont le digest a été sélectionné à l’épisode trois. Une petite modification de la réponse fixe permet d’illustrer la promotion de configuration. Pour livrer une véritable version applicative, promeus l’image produite et vérifiée par la CI. Associe la provenance de l’artefact à l’approbation de l’environnement, tout en distinguant ces éléments afin de comprendre ce qui a changé.
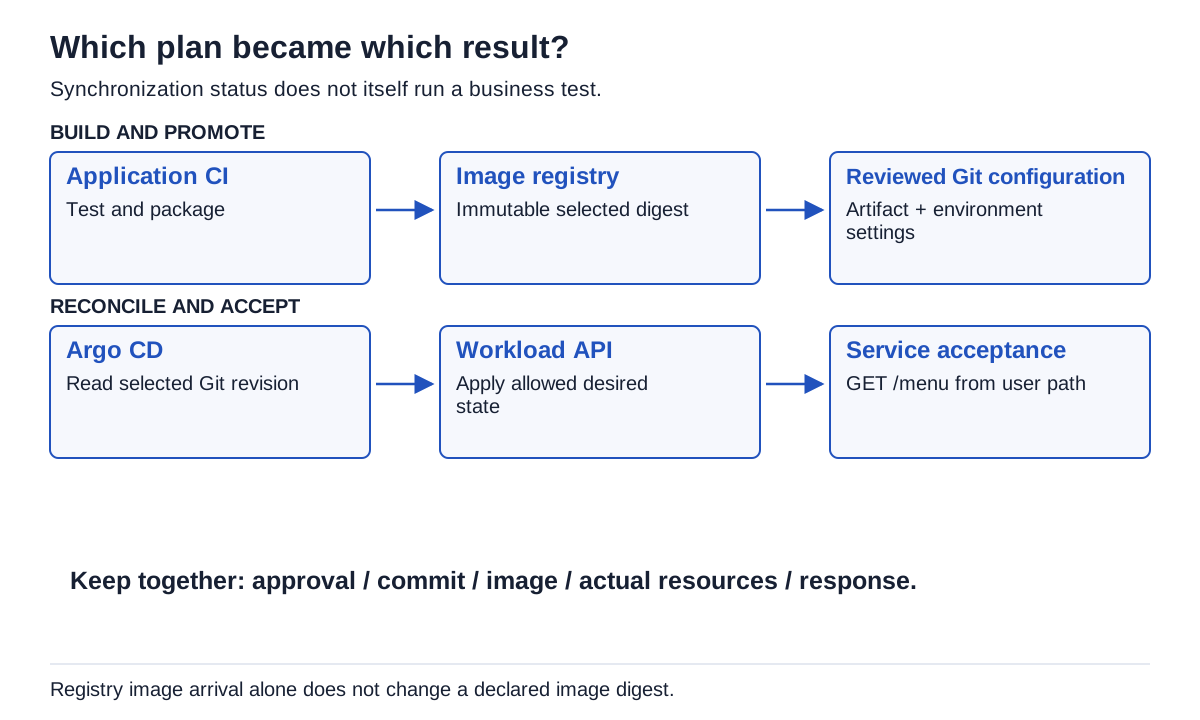
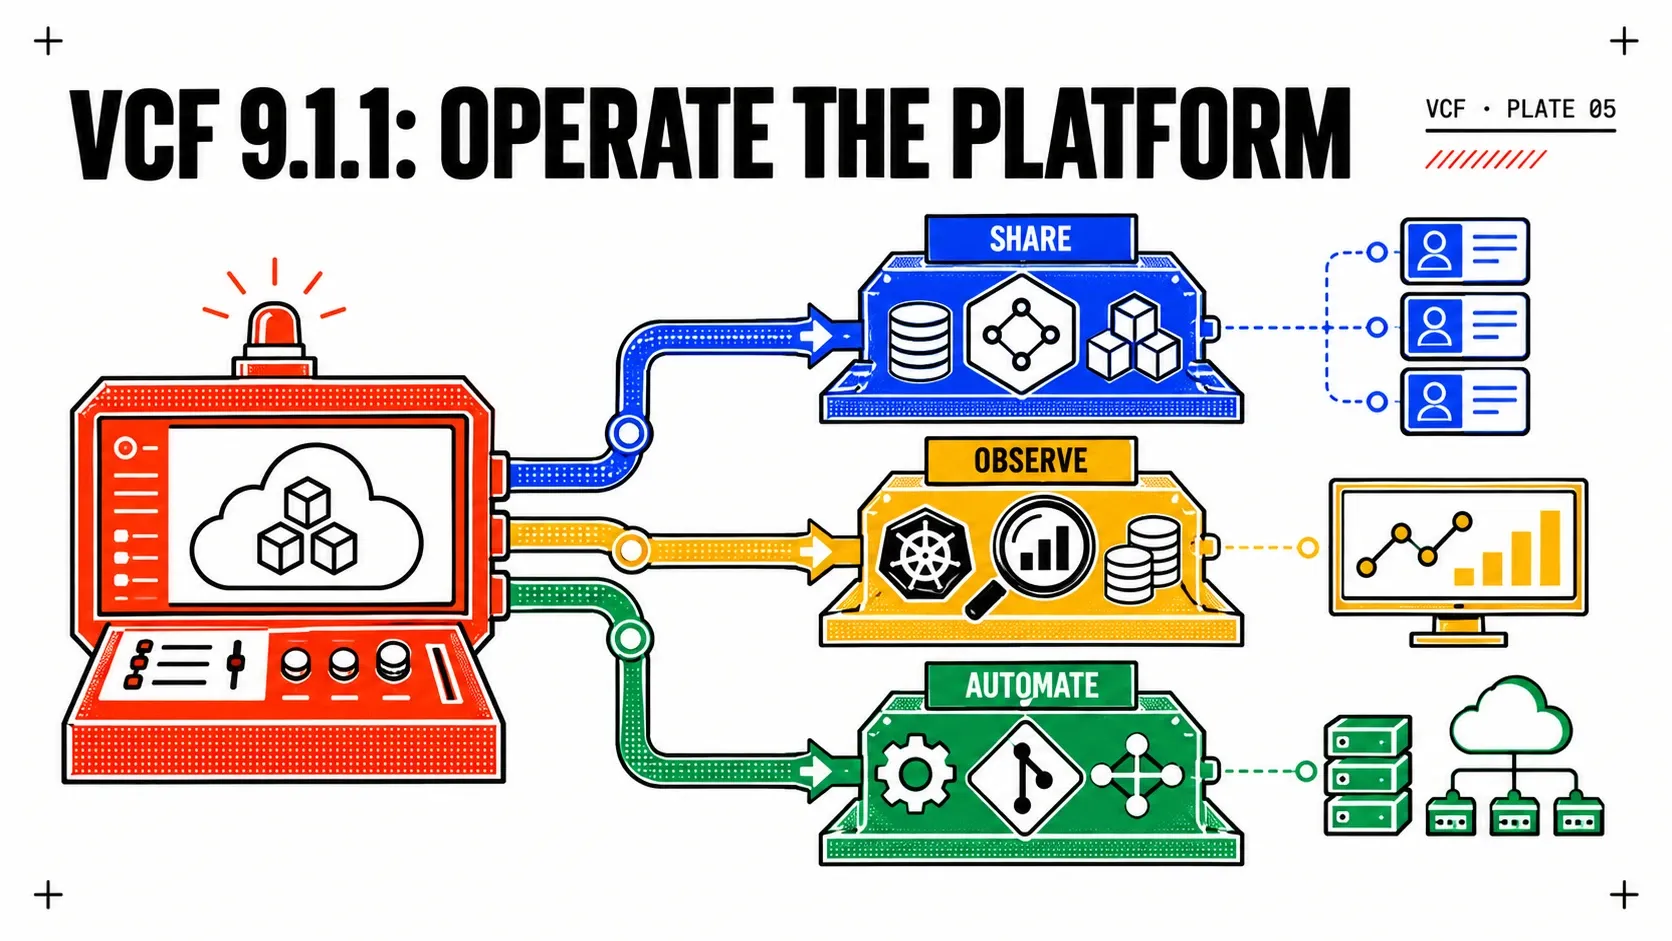
La construction, l’état souhaité, la réconciliation et la recette du service sont des étapes distinctes. Le schéma ne signifie pas qu’une synchronisation au vert exécute un test métier.
Les principes OpenGitOps décrivent un état souhaité déclaratif, versionné, récupéré depuis sa source et continuellement réconcilié. L’historique Git consigne les changements de configuration. Pour expliquer ce qui fonctionnait réellement à un moment donné, il faut aussi les approbations, les événements des contrôleurs et les preuves issues des requêtes.
Amorcer une destination sous contrôle
L’équipe plateforme installe et exploite Argo CD à partir d’une distribution vérifiée, avec une version précisément choisie, avec une configuration prise en charge. Commence par son guide d’installation, puis configure TLS de confiance, authentification d’entreprise, identifiants de dépôt à portée limitée et permissions Kubernetes de la destination.
Une commande Helm rapide avec deux valeurs de réplicas ne constitue pas une conception complète de haute disponibilité. Le placement, l’architecture des composants, les services de soutien, la capacité, les mises à niveau et la reprise doivent faire l’objet de leur propre examen. La présentation de la sécurité d’Argo CD fait partie de ce travail dès le départ.
Notre première destination est coffee-demo, sur le même cluster de workloads autorisé qu’Argo CD. L’équipe plateforme a déjà créé le namespace et ses politiques. Le dépôt applicatif ne contient que les objets de l’application à déployer. La création du cluster sur le Supervisor reste un processus distinct, détenu par la plateforme.
coffee-deploy/
  environments/
    dev/
      workload.yaml
    production/
      workload.yaml
Cette structure réduite sert à l’explication. Pour promouvoir en production, il faut définir qui peut modifier chaque environnement et comment les changements sont relus. Le nom d’un dossier ne contrôle pas les accès : des branches protégées et des règles d’approbation doivent concrétiser les responsabilités prévues.
Limiter les permissions du projet
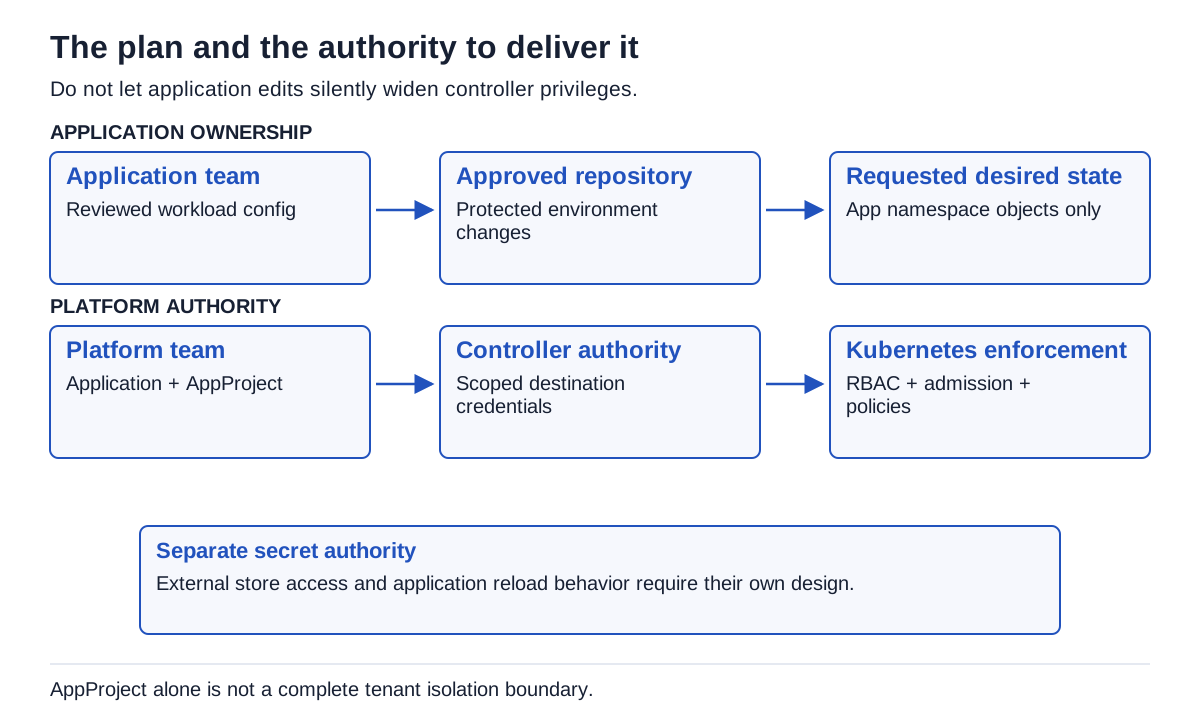
Un AppProject restreint les sources, destinations et types de ressources autorisés dans Argo CD. Dans cet exemple, il n’autorise qu’un dépôt et un namespace, avec les trois types nécessaires à notre exercice :
apiVersion: argoproj.io/v1alpha1
kind: AppProject
metadata:
  name: coffee
  namespace: argocd
spec:
  sourceRepos:
    - https://git.example.net/apps/coffee-deploy.git
  destinations:
    - server: https://kubernetes.default.svc
      namespace: coffee-demo
  clusterResourceWhitelist: []
  namespaceResourceWhitelist:
    - { group: apps, kind: Deployment }
    - { group: '', kind: ConfigMap }
    - { group: '', kind: Service }
L’URL du dépôt est illustrative. Remplace-la par l’adresse exacte du dépôt approuvé et configure ses identifiants en dehors de ce fichier. Le projet est créé par l’équipe plateforme. Les auteurs applicatifs ne reçoivent pas le droit de modifier le projet ou les ressources du namespace argocd. Examine ensemble le RBAC réel d’Argo CD, les paramètres du projet et les identifiants de destination. Projets.
Cet exemple n’autorise ni Namespace, ni RoleBinding, ni NetworkPolicy, ni ressource à portée cluster. Pour ajouter un PDB applicatif, il faudrait aussi autoriser délibérément ce type de ressource. Élargis les permissions pour répondre à un besoin démontré au lieu de copier des jokers d’un exemple général d’amorçage.
Un AppProject ne constitue pas à lui seul une frontière d’isolation forte. Le RBAC Kubernetes, les politiques d’admission et de sécurité, les contrôles réseau et les permissions du contrôleur déterminent toujours ce qui peut arriver sur la cible. Détermine si un contrôleur et un cluster partagés conviennent au modèle de confiance entre tenants.
Examiner le premier diff avant d’automatiser la synchronisation
Après avoir remplacé l’URL fictive de la source, l’équipe plateforme crée l’Application :
apiVersion: argoproj.io/v1alpha1
kind: Application
metadata:
  name: coffee-dev
  namespace: argocd
spec:
  project: coffee
  source:
    repoURL: https://git.example.net/apps/coffee-deploy.git
    targetRevision: main
    path: environments/dev
  destination:
    server: https://kubernetes.default.svc
    namespace: coffee-demo
Cet exemple suit la branche protégée main et ne configure aucune synchronisation automatique. Le commit sélectionné est visible dans Argo CD. Examine le diff, confirme la source, le chemin, la destination et les objets concernés, puis lance la synchronisation autorisée. Ne confie pas les mêmes objets à un second contrôleur de livraison concurrent.
Le fichier workload.yaml de l’épisode trois peut servir de point de départ. Argo CD doit pouvoir lire la source et disposer des permissions requises sur la cible. Ses ressources personnalisées exigent que les CRD Argo CD soient installées. Même valide selon le schéma, une Application dont le dépôt est inaccessible ne peut rien livrer.
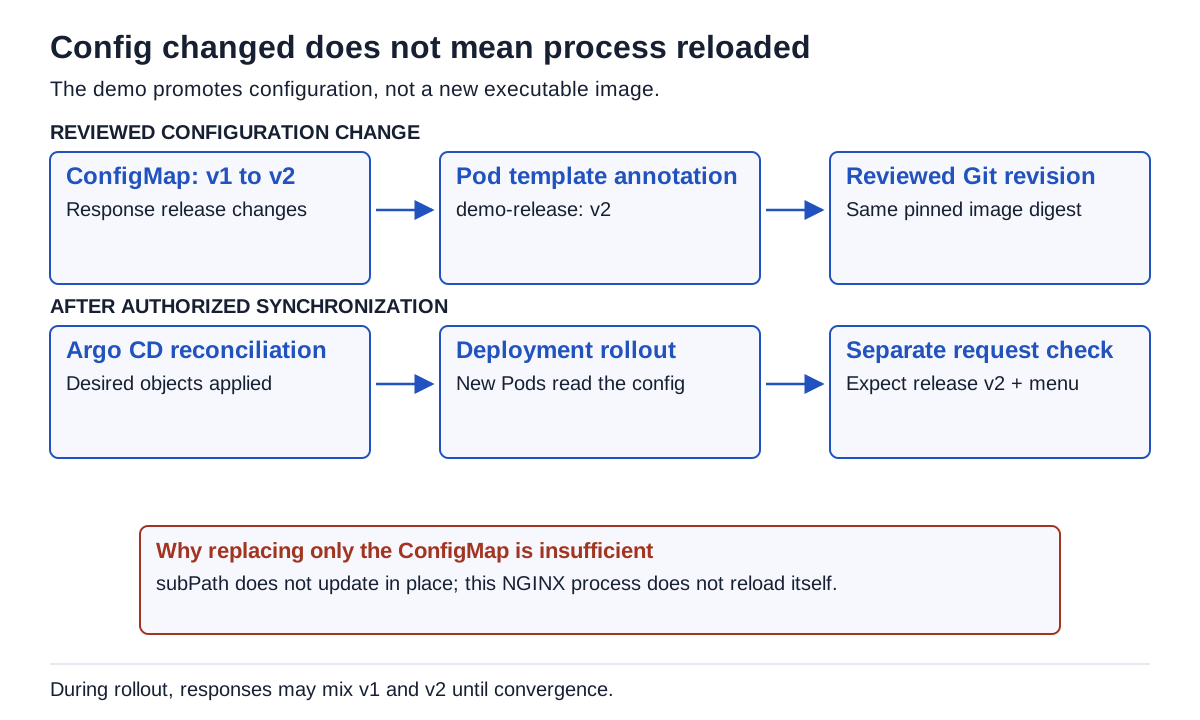
Pour un premier changement, modifie la réponse de l’exemple de v1 en v2 dans le ConfigMap et change une annotation de version sur le Pod template du Deployment. Cette modification du modèle déclenche le remplacement des Pods ; les nouveaux Pods lisent alors la configuration. L’exemple monte la configuration avec subPath, et NGINX ne la recharge pas automatiquement : modifier simplement le ConfigMap ne prouve pas que les processus en cours ont adopté son contenu.
# Deployment excerpt; preserve the other fields from workload.yaml.
spec:
  template:
    metadata:
      annotations:
        demo-release: "v2"
Pendant le rollout, v1 et v2 peuvent coexister. Les réponses successives peuvent différer jusqu’à la convergence. Une fois celle-ci terminée, vérifie la réponse attendue, la révision du Pod template et l’image réellement utilisée. L’exemple ne modifie que la configuration ; le digest de l’image reste donc volontairement identique.
Automatiser avec un plan d’arrêt et de reprise explicite
L’auto-sync, le self-heal et le prune sont des choix distincts. Le prune peut supprimer les ressources absentes de l’état souhaité. Le self-heal peut annuler une modification manuelle d’urgence. Détermine qui peut activer ces fonctions, comment suspendre les changements de façon planifiée et comment les reprendre ensuite. Voir la politique de synchronisation automatique.
En cas de régression de configuration, un revert Git relu peut rétablir la définition souhaitée de l’application. Il n’annule pas une migration destructive de base de données et ne reconstruit pas des données supprimées. Si la synchronisation automatique est activée, une tentative manuelle de conserver un état différent peut être annulée par la réconciliation. Coordonne la reprise avec la source de vérité et les contrôles d’automatisation documentés.
Une racine App-of-Apps capable de créer des Applications est une puissante infrastructure d’administration. Laisse-en la responsabilité à l’équipe plateforme et fais réviser son dépôt en conséquence. Pour plusieurs clusters, un ApplicationSet peut générer des Applications à partir des informations sélectionnées sur les clusters. Cette génération ne prouve ni que toutes les Applications obtenues ont été synchronisées, ni que le déploiement sur l’ensemble du parc s’est déroulé sans risque. Générateur de clusters d’ApplicationSet.
Les sync waves ordonnent les ressources au sein de l’opération de synchronisation concernée. Elles ne créent pas automatiquement un scheduler global des dépendances entre Applications indépendantes. Les opérateurs, les CRD et les prérequis externes exigent une conception explicite de leur disponibilité et de leur rollout. Sync phases et sync waves.
L’indicateur est vert. TOP contrôle séparément les quantités du menu et l’identifiant de commande renvoyé par l’API. Au point café, il fait relire la confirmation à sa collègue utilisatrice. « La commande est acceptée. Le café reste à préparer. »
Les secrets doivent être fournis et consommés
Ne place pas de vrais identifiants dans le dépôt applicatif. External Secrets Operator est un mécanisme possible pour réconcilier des valeurs de secrets externes autorisées en Secrets Kubernetes. Son identité, les permissions sur le magasin, la portée des ressources et la politique de rotation nécessitent une conception de la plateforme. Présentation d’ESO.
Le renouvellement d’un Secret Kubernetes ne signifie pas automatiquement que tous les processus en cours l’ont rechargé. Les variables d’environnement sont lues au démarrage du processus ; la prise en compte des identifiants dans des fichiers dépend de leur montage et de leur consommation. Prévois le rechargement ou le redémarrage de l’application et teste la rotation voulue de bout en bout. L’exemple statique ne contient aucun identifiant : son succès ne prouve rien sur ces mécanismes.
Avant de déclarer une livraison terminée, conserve quatre observations liées : le commit Git relu, l’artefact et la configuration sélectionnés, les ressources réellement réconciliées et une réponse utile du service. En production, applique SSO et autorisations ; le labo local ne fournit pas de SSO. Ajoute les contrôles d’identité et de données prévus pour l’application réelle. Enquête sur les ressources OutOfSync ou dégradées, mais aussi sur un état vert qui produit le mauvais résultat métier.
Cette étape clôt notre parcours VKS en cinq épisodes. Pour approfondir la livraison, poursuis avec la série TOP Platform, de la construction à la livraison. Ici, nous gardons la question de TOP Dev : de quoi notre logiciel a-t-il besoin dans son environnement, et quelle observation prouve qu’il l’a obtenu ?
Cette refonte s’appuie sur les documentations Broadcom, Kubernetes, Argo CD, OpenGitOps, NGINX et Velero/ESO citées au fil du texte. Merci à leurs auteurs et mainteneurs, qui permettent d’examiner les mécanismes et leurs limites ; les scènes TOP et le fixture de menu sont des supports pédagogiques originaux.
Le service est rétabli et la demande de réapprovisionnement possède un identifiant que TOP peut relire. Quelques jours plus tard, les grains arrivent. TOP approche sa tasse vide ; son collègue lui montre le bouton de la machine. « Le déploiement est automatique. Pour ton espresso, il reste un clic. » Quelques minutes plus tard, TOP savoure enfin son café bien mérité.
Reçois le prochain par email
Les nouveaux articles et séries, envoyés à leur publication. Aucun autre courrier.